Compliance-Software: Kompletter Leitfaden für dänische Organisationen
Eine Kommune, ein Krankenhaus oder ein Versorgungsunternehmen entdeckt das Compliance-Problem selten erst dann, wenn das System ausfällt. Dies geschieht in der Regel, wenn eine Führungskraft eine Richtlinie finden muss, ein Mitarbeiter eine Genehmigung nicht dokumentieren kann oder eine Aufsichtsbehörde fragt, wer die Zugriffsrechte geändert hat und warum dies ohne Rückverfolgbarkeit geschehen ist. In diesem Moment wird Compliance-Software nicht zu einem IT-Projekt, sondern zu einer betriebskritischen Antwort auf etwas sehr Konkretes, nämlich ob die Organisation nachweisen kann, dass sie ihre Prozesse ordnungsgemäß steuert.
Im dänischen Kontext ist diese Frage schärfer und nicht weicher geworden. Die DSGVO-Ära hat Dokumentation, Audit-Trails und Rechenschaftspflicht zu einem Teil des Alltags gemacht, und die finanziellen Konsequenzen sind auf EU-Ebene deutlich spürbar, wo die DSGVO-Bußgelder zum 1. März 2025 rund 5,65 Mrd. € erreicht hatten, wie aus den Compliance-Statistiken von Sprinto hervorgeht. Gleichzeitig verbringen Compliance-Experten im Durchschnitt 9,5 Stunden pro Woche mit Compliance-Aufgaben, gegenüber 8,1 Stunden im Jahr 2023, und Unternehmen schätzen, dass Automatisierung 3-5 Stunden pro Woche freisetzen kann. Dies sind keine geringfügigen Anpassungen, sondern Management-Signale, dass manuelle Arbeit nicht mehr skaliert.
Was ist Compliance-Software und warum ist sie in Dänemark relevant
Eine dänische Führungskraft sollte Compliance-Software als mehr als nur einen Ort zum Speichern von Richtlinien verstehen. Es ist ein System, das der Organisation hilft, die Einhaltung von Anforderungen zu steuern, zu dokumentieren und nachzuweisen, sodass gegenüber dem Management, den Aufsichtsbehörden und anderen Stakeholdern nachgewiesen werden kann, dass die Prozesse tatsächlich eingehalten wurden. Wenn sie richtig funktioniert, ersetzt die Software nicht das Urteilsvermögen, sondern macht es nachvollziehbar.
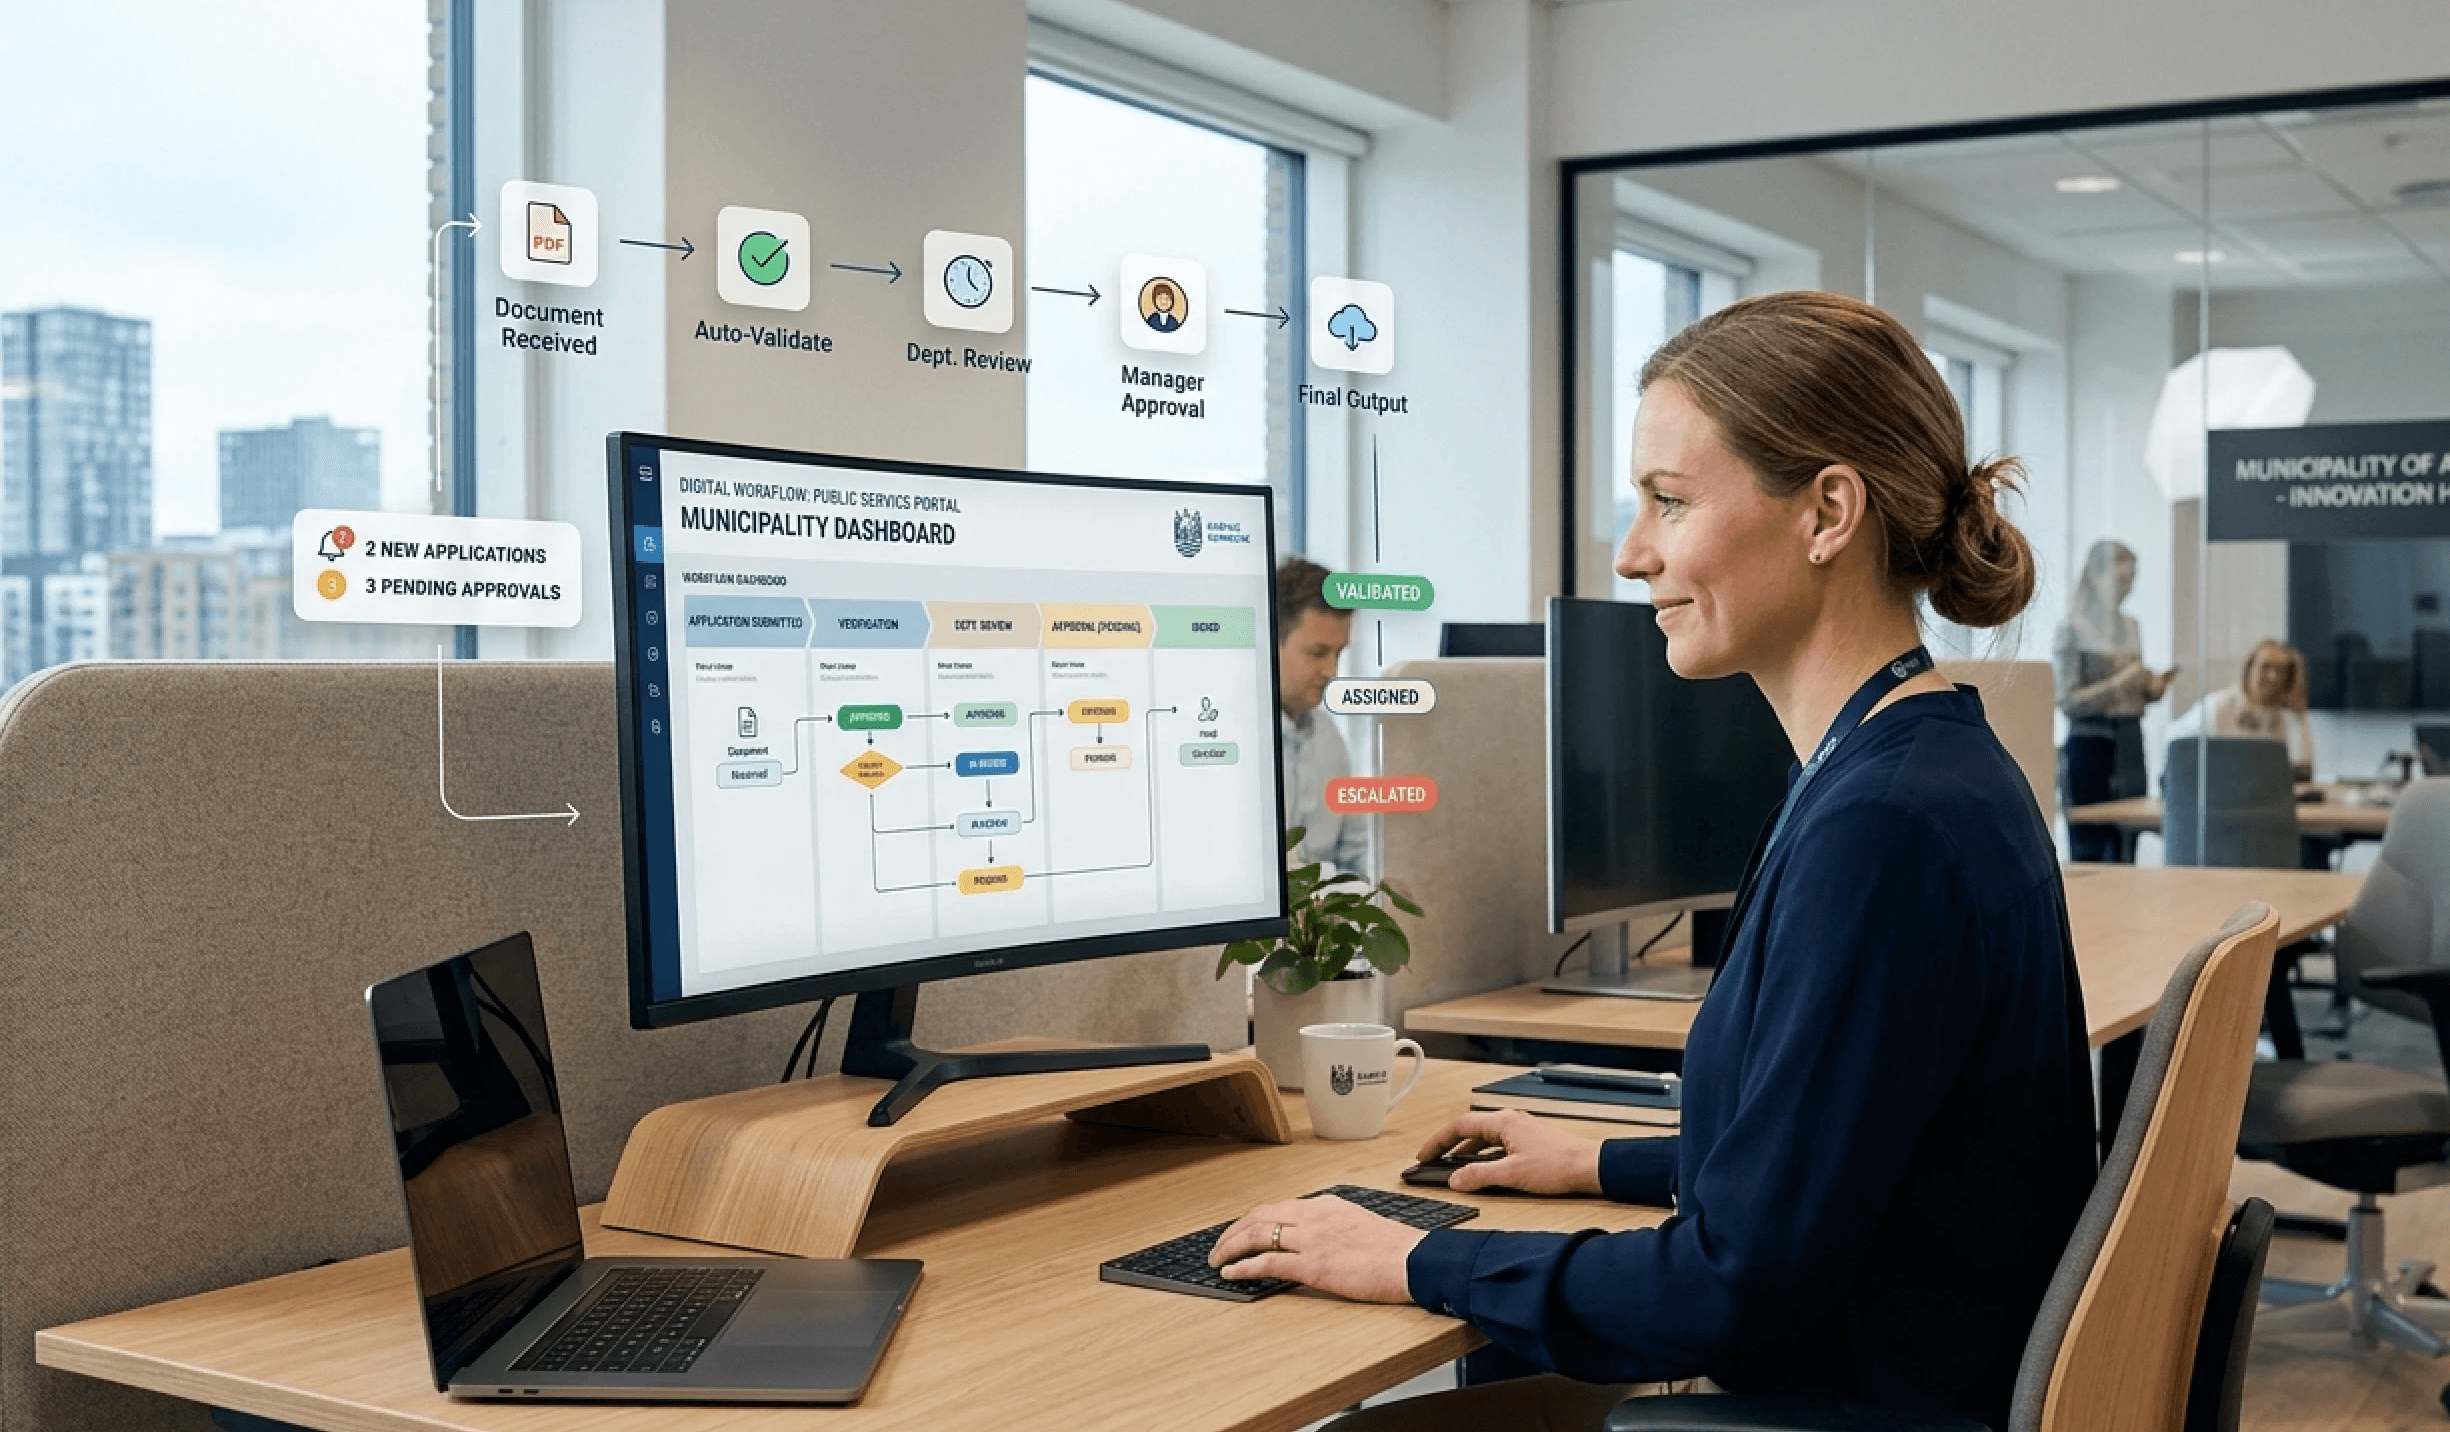
Das Szenario ist bekannt. Eine Kommune durchläuft ein Audit-Verfahren, und plötzlich müssen HR, IT, der Datenschutzbeauftragte und die zuständige Verwaltung Versionen von Richtlinien, Logik für den Zugriff und Entscheidungen finden, die Monate zuvor getroffen wurden. Liegt das Material in E-Mail-Verläufen, Tabellenkalkulationen und auf lokalen Laufwerken, endet die Organisation in einer Suchaktion statt bei einer Antwort.
Was Compliance-Software ist
Compliance-Software ist eine Plattform, um Audit-Trails, Richtlinien, Genehmigungen, Nachverfolgung und Dokumentation in einer steuerbaren Struktur zu bündeln. Der Kernpunkt ist nicht, dass alles registriert werden kann, sondern dass Änderungen nachverfolgt und Verantwortlichkeiten zugewiesen werden können. Für dänische öffentliche und regulierte Organisationen ist dies von entscheidender Bedeutung, da eine Dokumentation ohne Rückverfolgbarkeit in der Praxis schnell wertlos wird.
Praktische Faustregel: Wenn ein Prüfer oder eine Aufsichtsbehörde nicht sehen kann, wer was, wann und auf welcher Grundlage getan hat, dann ist der Prozess nicht gut genug dokumentiert.
Was Compliance-Software nicht ist
Sie ist kein Ersatz für Governance und kein weiteres Aufgabenverwaltungstool. Auch eine Checkliste an sich löst das Problem nicht, wenn die Organisation keine gemeinsamen Abläufe, klare Verantwortlichkeiten und eine kontinuierliche Aktualisierung hat. Compliance-Software ist daher am besten als digitaler Rahmen zu verstehen, der Governance handhabbar macht.
Hier machen auch viele Organisationen einen Fehler. Sie kaufen eine Funktion, aber es fehlt ihnen ein Betriebsmodell. Das Ergebnis ist ein System, das auf dem Papier gut aussieht, den Mitarbeitern im Alltag jedoch nicht hilft.
Warum dies in Dänemark besonders relevant ist
Dänische Kommunen, Regionen, Krankenhäuser und kritische Infrastrukturen arbeiten selten nur mit einer einzigen Art von Regelungen. DSGVO, Archivierungsanforderungen, Sicherheitsstandards und Lieferantenmanagement überschneiden sich, was die manuelle Handhabung mühsam macht. Daher ist Compliance-Software in Dänemark kein Luxus, sondern eine Steuerungsebene, die in der Lage sein muss, mehrere Anforderungen miteinander zu verknüpfen, ohne den Überblick zu verlieren.
Kernfunktionen, die Compliance-Software zu einem echten Steuerungsinstrument machen
Der größte Fehler auf dem Markt besteht darin, Compliance-Software wie eine Feature-Liste zu behandeln. Die richtige Frage ist, ob die Lösung einer Prüfung, einem Audit und einer internen Untersuchung standhalten kann, ohne dass die Mitarbeiter im Nachhinein den Verlauf rekonstruieren müssen. Dies erfordert Funktionen, die nicht zur Zierde da sind, sondern als Nachweis dienen.
Unveränderbare Audit-Trails und Zeitstempel
Ein Audit-Trail ist nur nützlich, wenn er nicht spurlos umgeschrieben werden kann. Aus diesem Grund sind unveränderbare Audit-Trails und zeitgestempelte Einträge Mindestanforderungen in dänischen öffentlichen und regulierten Bereichen, wie auch in den Anforderungen an die Software-Compliance-Dokumentation bei DataParc hervorgehoben wird. Ohne diese Struktur wird es schwierig, Versionshistorie, Verantwortlichkeiten und die Reihenfolge von Entscheidungen zu dokumentieren.
Hier sollten Organisationen eine einfache Frage stellen, die das Verkaufsgespräch durchbricht. Kann die Lösung den Ablauf der Ereignisse rekonstruieren oder kann sie nur den neuesten Status anzeigen? Wenn Letzteres der Fall ist, ist sie für High-Compliance-Umgebungen nicht stark genug.
Rollenbasierter Zugriff und Richtlinienmanagement
Bei der rollenbasierten Zugriffskontrolle geht es nicht nur um Sicherheit, sondern auch darum, Fehler im Betrieb zu reduzieren. Die richtige Person muss Zugriff auf die richtige Richtlinie, den richtigen Workflow und den richtigen Bericht haben, und sonst niemand. Wenn der Zugriff auf Rollenebene gesteuert wird, ist es auch einfacher zu dokumentieren, warum ein Mitarbeiter etwas einsehen oder ändern konnte.
Richtlinienmanagement und Versionierung sind ebenso wichtig. Eine Richtlinie ohne Versionshistorie ist nur ein Dokument. Eine Richtlinie mit Genehmigungen, Fristen und einem Änderungsprotokoll ist ein Steuerungsinstrument.
Eine Organisation muss in der Lage sein, drei Fragen zu beantworten, ohne in Ordnern, E-Mails und lokalen Laufwerken suchen zu müssen: Wer hat es genehmigt, was hat sich geändert und wann ist es passiert?
Automatisierte Berichterstattung und Audit-Trails
Automatisierte Berichterstattung ist kein Luxus, wenn das Management den Status der Einhaltung einsehen möchte. Es ist der Teil, der Compliance zu einer laufenden Managementaufgabe anstelle eines jährlichen Aufräumens macht. In der Praxis bedeutet dies, dass die Organisation einen Überblick über Aufgaben, Mängel und Genehmigungen erhalten kann, ohne Daten manuell zusammenzutragen.
Wenn die Wahl zwischen einem schönen Dashboard und echter Rückverfolgbarkeit getroffen werden muss, sollte die Rückverfolgbarkeit gewinnen. Ein Dashboard ohne verlässliche Quellen schafft nur die Illusion von Kontrolle.
Für Organisationen, die Dokumente und Prozesse strukturierter und ganzheitlicher verwalten möchten, ist diese Übersicht zur Dokumentenverwaltung als eng verwandte Perspektive relevant. Sie weist auf dasselbe Grundprinzip hin, nämlich dass Dokumente und Entscheidungen auffindbar, verständlich und wiederverwendbar sein müssen.
Vom Spreadsheet zur Plattform: die historische Entwicklung der Compliance
Vor der DSGVO arbeiteten viele Organisationen im Bereich Compliance mit einer Reihe von Insellösungen. Tabellenkalkulationen, Papierordner und Ad-hoc-Genehmigungen waren üblich, da die Aufgabe weniger sichtbar und für das Management weniger zentral war. Das funktionierte so lange, bis die Anforderungen stiegen und der Dokumentationsaufwand zunahm.
Die DSGVO hat die Spielregeln verändert. Anstatt dass Compliance eine interne Routine sein konnte, wurde sie zu einem Bereich mit direkten finanziellen Konsequenzen, was ein wichtiger Grund dafür ist, dass Compliance-Software als Kategorie an Bedeutung gewann. Marktseitig zeigen Schätzungen, dass der Markt für Compliance-Software im Jahr 2025 auf 35,82 Mrd. USD geschätzt wird und bis 2033 voraussichtlich 78,85 Mrd. USD erreichen wird, mit einer jährlichen Wachstumsrate von 10,5 % von 2026 bis 2033, so Grand View Research.
Warum das Wachstum etwas über das Betriebsmodell aussagt
Die Zahlen spiegeln nicht nur einen Markt wider, sie zeugen von einem Wandel der Arbeitsweise. Compliance hat sich von einer reaktiven Kontrolle zu einer betriebskritischen Plattform für Steuerung und Dokumentation entwickelt. Aus diesem Grund gewinnt auch die Automatisierung an Bedeutung, da manuelle Prozesse dem Volumen oder der Komplexität nicht mehr gewachsen sind.
Die zweite Analyse im selben Markt verortet diesen bei 28,74 Mrd. USD im Jahr 2023 und 56,92 Mrd. USD im Jahr 2030, mit einer CAGR von 10,25 %, was das gleiche Bild einer etablierten Infrastrukturkategorie stützt.
Was das für dänische Organisationen bedeutet
Für dänische Entscheidungsträger bedeutet diese Entwicklung, dass Compliance nicht länger als Nebenprojekt in der Rechts- oder IT-Abteilung behandelt werden kann. Es ist zu einem Arbeitsfeld geworden, das Systematik, Rückverfolgbarkeit und einen abteilungsübergreifenden Zugriff auf die Dokumentation erfordert. Wenn die organisatorischen Anforderungen steigen, muss die Lösung in der Lage sein, sowohl das Audit als auch den laufenden Betrieb und den Alltag zu tragen.
Der historische Wandel lässt sich daher einfach formulieren. Papier und Tabellenkalkulationen reichten aus, als Compliance ein Nischenthema war. Sie reichen nicht aus, wenn Compliance eine kontinuierliche Managementdisziplin ist.
Datensouveränität, Hosting und KI als dänische Anforderungen an Compliance
In Dänemark stellt sich nicht nur die Frage, ob eine Lösung Kontrollpunkte erfassen kann. Entscheidend ist auch, wo die Daten liegen, wer darauf zugreifen kann und ob die Plattform nach einem Modell betrieben werden kann, das für öffentliche und kritische Organisationen geeignet ist. Hier wird Datensouveränität zu einer Erstanforderung, nicht zu einer Randnotiz.
Der AI Act der EU hat die Erwartungen an die Governance rund um KI-Systeme verschärft, und der Bericht des dänischen Datenethikrats (Dataetiske Råd) für 2025 weist darauf hin, dass Vertrauen, Transparenz und die Kontrolle über die Datennutzung zentrale Barrieren für eine verantwortungsvolle KI-Nutzung darstellen. In der Praxis bedeutet dies, dass Compliance-Software in Dänemark auch danach bewertet wird, ob Daten in der EU oder On-Premise gehostet werden können und ob die Organisation ihre eigene Nutzung von KI-Funktionen steuern kann.
Hosting ist eine Managemententscheidung, nicht nur eine technische Entscheidung
Dänische Kommunen, Krankenhäuser und Versorgungsunternehmen sollten bei Lösungen mit unklarer Data Residency skeptisch sein. Das Datenschutz-Framework von Colibo ist ein Beispiel dafür, wie Hosting, Betrieb und Sicherheit in einem EU-basierten Modell zusammengedacht werden können, aber der Punkt ist breiter gefasst als ein einzelnes Produkt. Wenn Daten nah an der eigenen Governance der Organisation verarbeitet werden, ist es einfacher, Verantwortlichkeiten, Lieferantenbeziehungen und Audit-Anforderungen im Blick zu behalten.
Das Gleiche gilt für die Integrationsarchitektur. Eine Lösung sollte in der Lage sein, über APIs mit bestehenden Umgebungen zu kommunizieren, damit die Organisation nicht an eine einzige Plattform gebunden ist. Dies reduziert Abhängigkeiten und erleichtert den Wechsel, die Erweiterung oder die Neukonfiguration ohne hohe Umstellungskosten.
KI erfordert klare Grenzen
KI im Compliance-Kontext ist nützlich, aber nur, wenn die Organisation erklären kann, worauf das Modell zugreift und worauf nicht. Wenn ein interner Assistent mit den eigenen Daten der Organisation arbeitet, muss die Governance ebenso klar sein wie die Funktionalität. Andernfalls verlagert man das Risiko lediglich von der Dokumentenverwaltung auf die Datenverarbeitung.
Klare Empfehlung: Wählen Sie nur Plattformen, bei denen das Hosting-Modell, die Zugriffssteuerung und die KI-Nutzung sowohl dem Management als auch den Juristen und Aufsichtsbehörden ohne technische Übersetzung erklärt werden können.
Für den öffentlichen Sektor und Hochsicherheitsumgebungen ist ein sicherer Betrieb keine Zusatzfunktion. Er ist die Grundvoraussetzung dafür, dass Compliance überhaupt als konform bezeichnet werden kann.
Drei Szenarien aus dem Alltag dänischer Sektoren
Dieselbe Compliance-Plattform sieht je nach Sektor unterschiedlich aus. Kommunen kämpfen oft mit abteilungsübergreifenden Prozessen und vielen Einheiten, Krankenhäuser mit einer großen Anzahl von Mitarbeitern und sensiblen Daten, und Versorgungsunternehmen mit strengen Anforderungen an die Sicherheit und das Lieferantenmanagement. Es ist daher falsch, eine Lösung basierend auf einer generischen Funktionsliste auszuwählen.
Die Kommune mit wechselndem Personal und verteilter Dokumentation
Eine Kommune hat in der Regel viele Abteilungen, viele Führungsebenen und Mitarbeiter, die nicht alle am selben Schreibtisch sitzen. Hier wird Compliance zu der Frage, ob Richtlinien, Abläufe und Genehmigungen im laufenden Betrieb tatsächlich zugänglich sind. Eine Plattform mit zentralem Wissensaustausch und klaren Rollen erleichtert die Einhaltung einer einheitlichen Praxis über die Verwaltungen hinweg.
In dieser Situation kann eine Intranetplattform wie Colibo als Teil des Setups fungieren, da sie Kommunikation, Dokumente und Arbeitsbereiche an einem Ort bündelt. Sie ist kein Ersatz für Compliance-Software, aber eine Ebene, die interne Abläufe sichtbar machen kann, sodass Mitarbeiter nicht raten müssen.
Das Krankenhaus mit Zugriffssteuerung und schnellen Wechseln
Ein Krankenhaus arbeitet mit vielen Benutzern, vielen Zugriffsebenen und hohen Konsequenzen bei Fehlern. Hier sind rollenbasierter Zugriff, Rückverfolgbarkeit und schneller Zugriff auf geltende Anweisungen entscheidend, da das Personal oft schnell handeln muss. Wenn das richtige Dokument nicht sofort auffindbar ist, wird der Ablauf in der Praxis geschwächt.
Krankenhäuser sollten daher Lösungen priorisieren, bei denen Compliance, Kommunikation und Suche miteinander verknüpft sind. Es ist besser, die Anzahl der Orte, an denen Mitarbeiter suchen müssen, zu reduzieren, als ein weiteres System hinzuzufügen, das niemand nutzt.
Das Versorgungsunternehmen mit sicherem Betrieb und Lieferantenanforderungen
In der Versorgungswirtschaft und anderen kritischen Infrastrukturen sind Stabilität und Lieferantenkontrolle keine theoretischen Themen. Hier muss Compliance die Sicherheit, die Betriebskontinuität und die Dokumentation unterstützen, ohne dass die Organisation von zu vielen externen Systemen abhängig wird. Daher sind das Hosting-Modell, die Zugriffskontrolle und die Integrationsmöglichkeiten von der ersten Begegnung mit dem Anbieter an von zentraler Bedeutung.
In allen drei Szenarien ist das Muster dasselbe. Compliance wird stärker, wenn Dokumentation, interne Kommunikation und der Zugriff auf aktualisierte Abläufe im selben Alltag funktionieren.
Implementierung in der Praxis: von der Bestandsaufnahme bis zum Go-Live
Die beste Implementierung beginnt nicht mit der Softwarekonfiguration. Sie beginnt mit der Erfassung der Anforderungen, unter denen die Organisation tatsächlich arbeitet, und der Frage, wer für diese verantwortlich ist. Wird dieser Schritt übersprungen, baut das Team lediglich schöne Benutzeroberflächen auf einer unklaren Regelbasis auf.
Erst das Regelwerk, dann die Struktur
Erfassen Sie zuerst die relevanten Anforderungen, zum Beispiel DSGVO, ISO 27001, NIS2 und sektorspezifische Vorgaben. Danach muss das Hosting-Modell so gewählt werden, dass es zu den Datenanforderungen und dem Risikoprofil passt. Erst wenn dies feststeht, ist es sinnvoll, Rollen, Workflows und Zugriffe zu konfigurieren.
Integration und Migration müssen straff geplant werden
Organisationen sollten frühzeitig entscheiden, ob die Lösung mit Microsoft 365, Google Workspace oder beiden interagieren soll. Dabei geht es nicht nur um die Technik, sondern darum, Doppelarbeit zu vermeiden und Arbeitsabläufe beizubehalten, die den Mitarbeitern bereits vertraut sind. Der Migrationsplan muss auch berücksichtigen, welche Richtlinien und Abläufe zuerst verschoben werden und welche später folgen können.
Change Management ist der Teil, der am häufigsten scheitert
Viele Projekte geraten ins Stocken, weil Schulungen und die Übernahme von Verantwortung nicht genügend Aufmerksamkeit erhalten. Die IT kann die Plattform einrichten, aber das Linienmanagement muss dazu beitragen, sie mit Leben zu füllen. Wenn die Mitarbeiter nicht verstehen, warum das System ihren Alltag verändert, bleibt der Go-Live nur ein technischer Punkt auf einem Plan.
Schneller Check vor dem Start: Sind die Regeln erfasst, sind die Zugriffe getestet und wissen die Mitarbeiter, wo sie die aktualisierte Version dessen finden, was sie benötigen?
Für Organisationen, die ihre Kosten und ihren Betrieb vorhersehbarer halten wollen, sind ein Festpreis für die Implementierung und ein monatliches Lizenzmodell oft einfacher zu planen als maßgeschneiderte Beratungsleistungen. Dies macht den Prozess zwar nicht automatisch einfach, aber besser steuerbar.
Die übersehene Herausforderung: Compliance-Adoption statt bloßer Kontrolle
Viele Organisationen glauben, dass mehr Kontrollregistrierungen automatisch zu besserer Compliance führen. Das ist nicht der Fall. Wenn Mitarbeiter die geltenden Abläufe nicht finden können oder Richtlinien in Systemen versteckt sind, die sie selten nutzen, hilft auch mehr Registrierung nicht viel. Das Problem ist oft die Akzeptanz (Adoption), nicht die Kontrolle.
Warum interne Kommunikation ein Compliance-Faktor ist
In Kommunen, Regionen und kritischen Infrastrukturen ist Compliance ebenso ein Problem des Wissensaustauschs wie ein Dokumentationsproblem. Frontline-Mitarbeiter, wechselnde Vertretungskräfte und viele Standorte bedeuten, dass Informationen leicht zu finden sein müssen, da die Regeln andernfalls in der Praxis nicht befolgt werden. Daher müssen interne Kommunikation und Compliance zusammengedacht werden.
Eine Intranetplattform mit zentraler Suche, mobilem Zugriff und einer klaren Struktur kann das Puzzleteil sein, das System und Verhalten miteinander verbindet. Es reicht nicht aus, dass eine Richtlinie existiert. Sie muss vom richtigen Mitarbeiter zum richtigen Zeitpunkt schnell gefunden werden können.
Benutzerfreundlichkeit schlägt Komplexität
Wenn eine Plattform schwer zu bedienen ist, erzeugt sie zusätzlichen Supportbedarf. Wenn sie leicht verständlich ist, fügt sie sich natürlich in den Alltag ein. Dies ist ein wichtiger Grund dafür, warum Lösungen mit geringem Schulungsaufwand und klaren Informationsoberflächen einen höheren Wert erzielen als Systeme, die für jede Aktion Spezialwissen erfordern.
Hier ist ein einfacher Weg zur Priorisierung:
Machen Sie den Zugriff einfach: Mitarbeiter müssen geltende Abläufe finden können, ohne den Aufbau des Systems zu kennen.
Mehrere Quellen an einem Ort bündeln: Richtlinien, Anleitungen und Nachverfolgung sollten so nah beieinander liegen, dass der Benutzer nicht aufgibt.
Mobilen Zugriff unterstützen: Frontline-Mitarbeiter arbeiten nicht immer am PC, daher ist der Zugriff von unterwegs notwendig.
Feedback integrieren: Wenn Mitarbeiter Unklarheiten nicht schnell melden können, kehren die Fehler wieder zurück.
Die Schaffung von Managementmodellen für Veränderungen wird genau hier relevant, da Adoption nicht von selbst geschieht. Sie muss gesteuert, gemessen und wiederholt werden, da das System andernfalls als ungenutztes Archiv endet.
Checkliste und Empfehlungen für dänische Organisationen
Die richtige Bewertung von Compliance-Software beginnt mit einer einfachen Checkliste. Nicht, weil Compliance einfach ist, sondern weil sich Organisationen andernfalls leicht von Funktionen blenden lassen, die zwar gut aussehen, aber die wichtigsten Anforderungen nicht lösen. Dieser Entscheidungsrahmen sollte beim Management liegen, nicht nur bei der IT.
Checkliste zur Auswahl von Compliance-Software in Dänemark
Kriterium | Was Sie prüfen sollten | Warum es in DK entscheidend ist |
|---|---|---|
Erfassung von Regelwerken | Ob die Lösung die Anforderungen unterstützen kann, unter denen die Organisation tatsächlich arbeitet | Dänische öffentliche und kritische Bereiche arbeiten oft mit mehreren Regelwerken gleichzeitig |
Audit-Trails | Ob Änderungen, Genehmigungen und Aktionen nachvollziehbar und zeitgestempelt sind | Ohne Rückverfolgbarkeit ist die Dokumentation bei Audits und Prüfungen unzureichend |
Zugriffskontrolle | Ob Zugriffe nach Rolle und Verantwortung gesteuert werden können | Schützt personenbezogene Daten, Gesundheitsdaten und sensible Betriebsinformationen |
Hosting und Datasuveränität | Ob Daten in der EU oder On-Premise gehostet werden können | Wichtig für öffentliche und sicherheitskritische Organisationen |
Integrationen | Ob die Lösung mit Microsoft 365, Google Workspace und anderen Systemen harmoniert | Reduziert Reibungsverluste und macht die Implementierung realistisch |
KI-Governance | Ob KI-Funktionen in einem klaren Datenrahmen arbeiten | Erforderlich, wenn die Organisation KI nutzen möchte, ohne die Kontrolle zu verlieren |
Adoption und Kommunikation | Ob Mitarbeiter Abläufe und Aktualisierungen schnell finden können | Compliance scheitert, wenn die Benutzerfreundlichkeit gering ist |
Die kurze Empfehlung
Compliance-Software sollte als Teil eines ganzheitlichen Steuerungsmodells gewählt werden, nicht als isoliertes Werkzeug. Eine Intranet-Plattform mit Compliance-Fundament, wie beispielsweise Colibo, kann als Teil dieses Modells dienen, da sie interne Kommunikation, Wissensaustausch, rollenbasierten Zugriff, dänisches/EU-Hosting, ISO 27001- und ISAE 3000-Audits sowie Integrationen in Microsoft 365 und Google Workspace vereint. Das macht sie nicht zu einem Ersatz für Governance, sondern zu einem praktischen Rahmen, um Governance im Alltag zum Funktionieren zu bringen.
Wenn eine Kommune, eine Region oder ein Versorgungsunternehmen das Risiko von unübersichtlichen Richtlinien, unklaren Zugriffen und mangelnder Rückverfolgbarkeit verringern möchte, besteht der nächste Schritt darin, die Anforderungen zu bündeln und die Plattform daran zu messen. Besuchen Sie Colibo und prüfen Sie, ob eine Intranetplattform mit Compliance-Fundament in das eigene Modell Ihrer Organisation für Dokumentation, Kommunikation und Datensouveränität passen kann.