Dänisches Hosting für das Intranet: Worauf sollten Organisationen achten?

Ein kommunaler IT-Leiter sitzt mit drei Intranet-Anbietern vor sich. Alle bieten Cloud an. Mehrere werben mit dänischem oder europäischem Hosting. Aber wo genau liegen die Daten der Organisation eigentlich? Wer hat Zugriff darauf? Wie wird die Plattform nach einem Vorfall wiederhergestellt – und was passiert, wenn die Organisation später den Anbieter wechseln möchte?
Für Kommunen, Versorgungsbetriebe, Gesundheitsorganisationen und andere Organisationen mit hohen Anforderungen an Betrieb und Datensicherheit ist Hosting daher nicht nur eine technische Entscheidung. Wenn das Intranet interne Kommunikation, Verfahren, Dokumente und den Zugang zu Arbeitswerkzeugen bündelt, wird Hosting zu einem Teil der Governance, der Datensouveränität und der Notfallvorsorge der Organisation.
Wenn das Rechenzentrum mit Ihnen nach Hause zieht
Ein IT-Leiter in einer mittelgroßen Kommune erhält oft dieselbe Frage sowohl von der Finanzabteilung als auch von der Geschäftsführung. Kann die Lösung in Dänemark betrieben werden und hält sie gleichzeitig einer echten Betriebskrise stand? Das ist eine berechtigte Frage, aber sie offenbart auch, ob die Organisation in Standorten oder in Notfallvorsorge denkt.
Ein dänisches Rechenzentrum ist nicht automatisch ein sicheres Rechenzentrum. Wenn der Anbieter keine klare Segmentierung, dokumentierte Backups und einen Plan für den Zugriff nach einem Vorfall vorweisen kann, ist die lokale Postleitzahl vor allem ein Verkaufsargument. Kommunen, Regionen und Versorger können es sich nicht leisten, einen schönen Standort und ein schwaches Betriebsmodell zu kaufen.
Praktische Regel: Fragen Sie immer, wer im Falle eines Betriebsausfalls, eines Sicherheitsvorfalls oder einer Audit-Anforderung des Anbieters noch Zugriff auf die Daten hat. Wenn die Antwort unklar ist, ist die Lösung nicht für den öffentlichen Betrieb bereit.
An dieser Stelle verwechseln viele Organisationen auch Hosting in Dänemark mit sicherem Hosting in Dänemark. Ersteres sagt nur etwas über die Geografie aus. Letzteres muss Zugriffssteuerung, Wiederherstellung, Audit-Trails und Verantwortlichkeiten in der Praxis dokumentieren können.
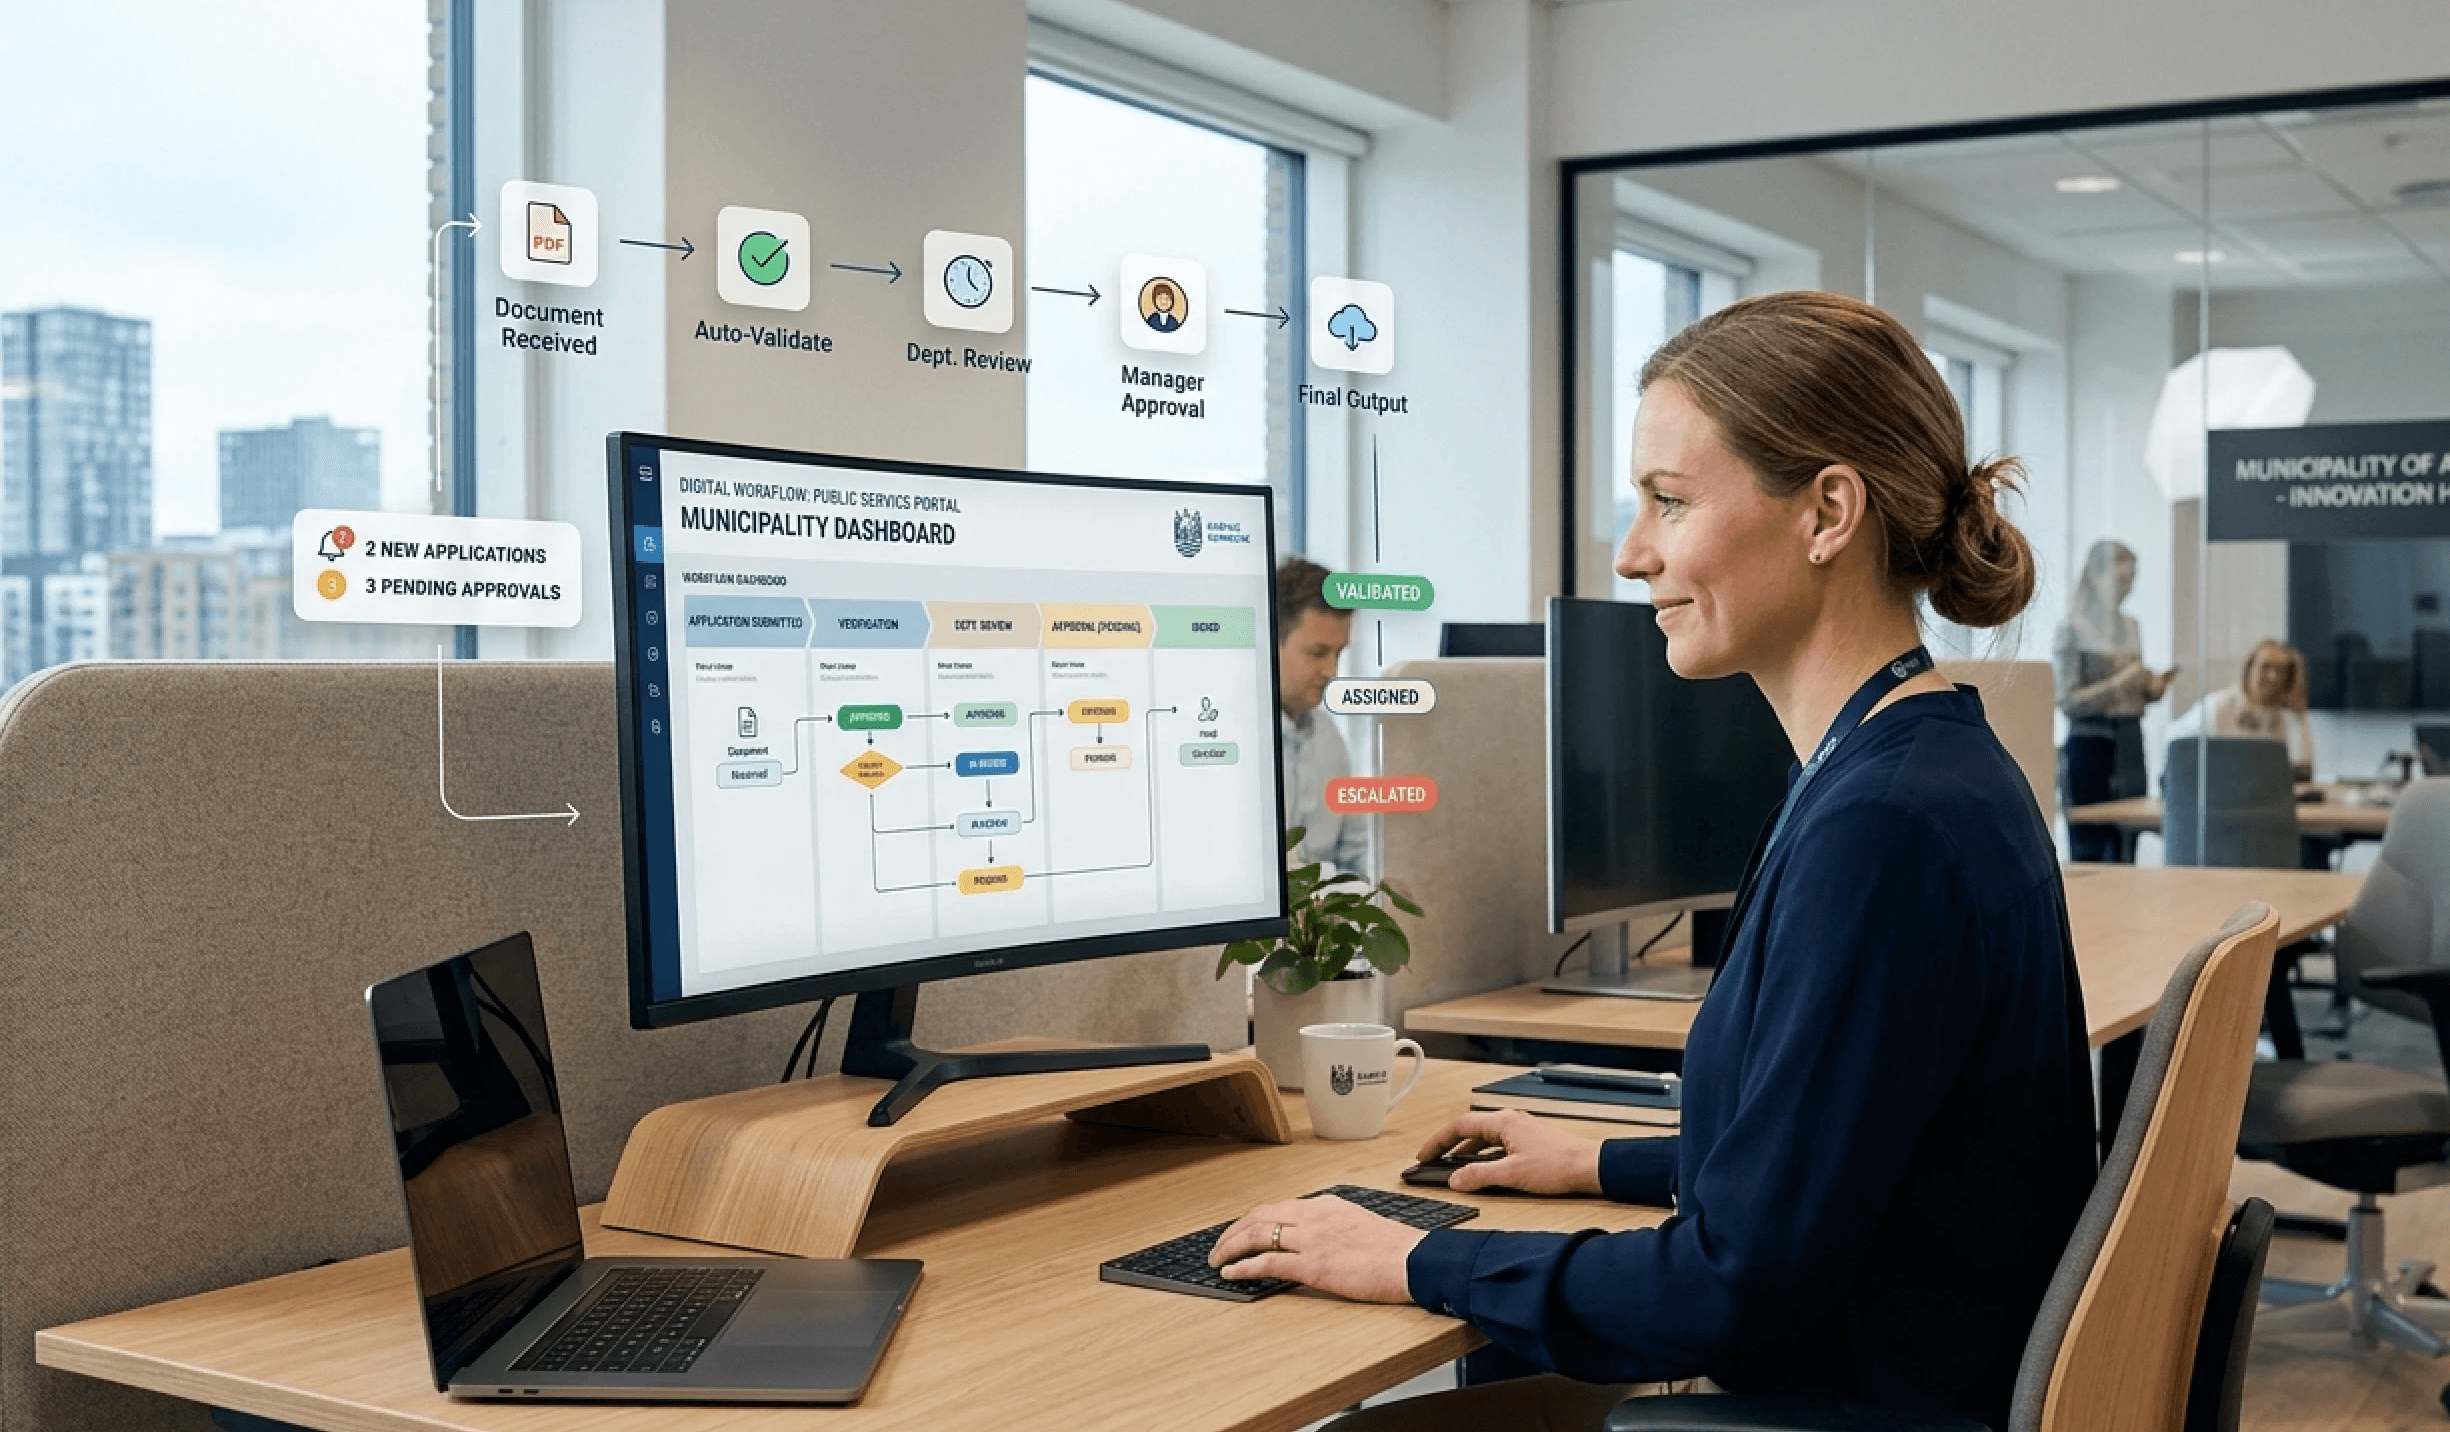
Für eine Kommune geht es um Sachbearbeitung, Intranet, Betriebsinformationen und den Zugang zu internen Arbeitsabläufen. Für ein Krankenhaus geht es um den zuverlässigen Zugriff auf Kommunikation und den Informationsaustausch ohne unnötige Unterbrechungen. Für einen Versorger oder andere kritische Akteure geht es darum, dass Daten und Betrieb nicht vom guten Willen eines einzelnen Anbieters abhängen.
Was Cloud-Hosting eigentlich bedeutet
Cloud-Hosting wird oft mit herkömmlichem Hosting verwechselt, aber es ist nicht dasselbe. Klassisches Hosting ist wie eine Wohnung, in der man in einem festen Rahmen wohnt und nur begrenzte Möglichkeiten zur Veränderung hat. Managed Cloud ähnelt eher einem gemieteten Büro, bei dem der Betrieb geteilt wird, die Einrichtung jedoch flexibler ist. Private Cloud ist wie ein ganzes Bürogebäude, das man selbst einrichtet und verwaltet.
Drei Begriffe, die Entscheidungsträger kennen sollten
Cloud-Hosting bedeutet in der Praxis den Zugriff auf IT-Ressourcen über Netzwerke, bei dem die Kapazität je nach Bedarf skaliert werden kann und bei dem der Nutzer selbst oder über einen Anbieter Ressourcen ändern kann, ohne von vorne anfangen zu müssen. Das ist eine andere Logik als bei einem älteren Webhoster, bei dem es oft sehr starre Rahmenbedingungen gibt. Colocation ist ebenfalls nicht dasselbe, da man bei Colocation in der Regel die Hardware besitzt und diese lediglich bei einem Betriebspartner unterbringt.
In den Unterlagen der Anbieter tauchen häufig drei Modelle auf:
Infrastructure as a Service (IaaS), bei dem die Organisation Server, Speicher und Netzwerk als Plattform erhält.
Platform as a Service (PaaS), bei dem der Anbieter auch mehr vom zugrunde liegenden Plattformbetrieb übernimmt.
Software as a Service (SaaS), bei dem die Anwendung selbst als Dienst bereitgestellt wird und der Kunde sie primär nutzt.
Entscheidend ist nicht der Name. Entscheidend ist, wer für Betrieb, Sicherheit, Backup und Wiederherstellung verantwortlich ist, wenn etwas schiefgeht.
Was Managed Cloud in der Praxis bringt
Managed Cloud bietet den größten Nutzen, wenn die Organisation selbst kein vollständiges Betriebsteam hat. In diesem Fall verlagert sich die Verantwortung nicht einfach in die „Cloud“, sondern auf einen Anbieter, der den Betrieb überwacht, das Patch-Management übernimmt, Backups erstellt und Support bereitstellt. Dies ist besonders relevant für öffentliche und halböffentliche Organisationen, bei denen die IT-Abteilung Stabilität liefern muss, ohne wie ein großes Hosting-Unternehmen besetzt zu sein.
Deshalb ist auch eine Angebotsliste mit großer Skepsis zu lesen. Ein Produkt kann technisch durchaus eine „Cloud“ sein, aber dennoch so eingeschränkt, dass die Organisation nicht die Flexibilität erhält, für die sie zu zahlen glaubt. Diese Art von Fehlern zeigt sich oft erst, wenn ein Integrationsprojekt, eine Suche oder ein Sicherheitscheck gestartet wird.
Warum Dänemark als Cloud-Markt herausragt
Dänemark ist kein junger Markt, der die Cloud gerade erst entdeckt. OECD und Eurostat zeigen, dass 70 % der dänischen Unternehmen im Jahr 2023 mindestens eine Art von Cloud-Computing-Dienst über das Internet erworben haben, während der EU-Durchschnitt bei 45 % lag. Die OECD hebt zudem eine DCCA-Studie hervor, die 72 % im Jahr 2024 aufzeigte. Dies platziert Dänemark deutlich über dem EU-Niveau und deutet auf einen reifen Markt mit hoher digitaler Grundakzeptanz hin. Die Quellenbasis ist das OECD- und Eurostat-Dokument zur Cloud-Nutzung in Dänemark und der EU (20/en/pdf).
Reife verändert die Anforderungen
Wenn die Cloud weit verbreitet ist, können sich Anbieter nicht mit bloßen Versprechungen begnügen. Sie müssen Betrieb, Sicherheit und Zugriffsmodelle dokumentieren können, die in der Praxis standhalten. Das gilt insbesondere für Kommunen, Krankenhäuser und Versorgungsunternehmen, bei denen die Kontinuität selbst eingekauft wird und nicht nur Rechenkapazität.
IBISWorld beschreibt zudem, dass die dänische Branche für Data Processing, Hosting & Website Operating im Jahr 2026 eine Marktgröße von 3,4 Mrd. € mit 1.067 Unternehmen, einem jährlichen Umsatzwachstum von 9,7 % und einem langfristigen Unternehmenswachstum von 0,1 % CAGR aufweisen wird. Dies deutet auf einen konsolidierten Sektor hin, in dem Skalierbarkeit und Betriebserfahrung wichtiger sind als neu und billig zu sein. Dieselbe Quelle beziffert den dänischen Cloud-Service-Markt auf 2,82 Mrd. USD im Jahr 2024 und erwartet 6,33 Mrd. USD im Jahr 2032, was einer jährlichen Wachstumsrate von 12,25 % CAGR entspricht. Siehe IBISWorlds Marktbeschreibung des dänischen Datenverarbeitungs- und Hosting-Marktes.
Wenn der Markt so reif ist, stellt sich nicht mehr die Frage, ob die Cloud genutzt werden kann. Die Frage ist vielmehr, welche Anforderungen von Anfang an integriert sein müssen, damit die Lösung auch einer Überprüfung und einem Vorfall standhält.
Dies ist auch der Grund, warum dänische Anbieter typischerweise klar abgegrenzte Profile mit CPU, RAM und NVMe als Verkaufsargumente anbieten. Das signalisiert einen Markt, auf dem Kapazitäten und Betriebsdesigns standardisiert wurden, auf dem aber auch der Unterschied zwischen einfachem Webhosting und einer echten Cloud-Plattform deutlich wird. Für Einkäufer bedeutet dies, dass der Preis selten der richtige erste Vergleichsfaktor ist.
Public, Private und Hybrid Hosting in der Praxis
Die Wahl steht selten zwischen „gutem“ und „schlechtem“ Hosting. Sie steht zwischen drei Betriebsprofilen, die unterschiedliche Probleme lösen. Für dänische Organisationen ist es wichtig, hier scharf zu unterscheiden, da Datensouveränität, Betrieb und Integrationen oft in unterschiedliche Richtungen ziehen.
Wann Public Cloud ausreicht
Public Cloud eignet sich typischerweise für Arbeitslasten mit geringerer Sensibilität und hoher Standardisierung. Das können Standard-Intranets, Dateizugriffe oder E-Mails sein, bei denen Skalierung und schnelle Bereitstellung im Vordergrund stehen. Für Organisationen mit vielen Nutzern und relativ einheitlichen Anforderungen ist dies ein effizientes Modell, solange Sicherheit und Zugriffsbeschränkungen klar eingerichtet sind.
Wann Private Cloud Sinn macht
Private Cloud ist relevant, wenn Datensouveränität, Segmentierung und Kontrolle über den Betrieb wichtiger sind als schnelle Standardisierung. Dies gilt häufig für Krankenhäuser, Kommunen und Versorgungsunternehmen, für die berechenbarer Zugriff, Protokollierung und klare Verantwortlichkeiten gefordert sind. Hier ist eine dedizierte Instanz in Dänemark oder bei einem dänischen Anbieter oft besser geeignet als eine breit geteilte Plattform.
Hybrid als praktischer Mittelweg
Hybrid Managed Cloud ist das Modell, für das sich viele letztendlich entscheiden, da es die Möglichkeit bietet, sensible Daten lokal zu speichern und gleichzeitig weniger kritische Dienste skalierbarer an anderer Stelle laufen zu lassen. Es ist auch das Modell, das am besten zu Organisationen passt, die sich nicht zwischen totaler Zentralisierung und totaler Freiheit entscheiden wollen. Hier geht es bei der Architektur darum, die Grenzen zu verwalten, und nicht darum, alles an einem Ort zu bündeln.
Vergleich der Hosting-Typen für dänische Organisationen | |||
|---|---|---|---|
Profil | Typische Nutzung in DK | Datensouveränität | Betriebsinhaber |
Public | Standard-Intranet, Dateien, E-Mail | Eingeschränkt bis moderat, hängt von der Einrichtung ab | Der Anbieter |
Private | Gesundheitsdaten, kritische interne Systeme, sensible Arbeitsabläufe | Hoch, wenn Betrieb und Standort kontrolliert werden | Die Organisation oder ein dedizierter Anbieter |
Hybrid | Kommunale Plattformen, Versorgungslösungen, gemischte Portfolios | Flexibel, wenn die Grenzen klar sind | Aufgeteilt zwischen den Parteien |
Die technischen Profile, die in dänischen Angeboten zu sehen sind, zeigen auch den Sprung vom herkömmlichen Hosting zur echten Cloud. Wenn mit VPS-Profilen, NVMe und mehreren Worker-Prozessen gearbeitet wird, ist dies ein Zeichen dafür, dass die Plattform für mehr als nur statische Webseiten ausgelegt ist. Das ist wichtig für Plattformen mit Suchfunktionen, Feed-Updates und Integrationen in Microsoft 365 oder Google Workspace.
DSGVO, ISO 27001 und ISAE – was der tatsächliche Unterschied ist
Viele Anbieter schreiben „DSGVO-konform“ in ihre Unterlagen, aber das ist keine Auszeichnung, die man kaufen kann. Die DSGVO ist eine gesetzliche Anforderung, die sowohl für Verantwortliche als auch für Auftragsverarbeiter verpflichtend ist. ISO 27001 und ISAE 3000 hingegen sind Dokumentationsarten, die Aussagen darüber treffen, wie Sicherheit und Kontrollen gesteuert und geprüft werden.
Drei verschiedene Disziplinen
DSGVO befasst sich mit der Verarbeitung personenbezogener Daten und der Frage, wer die Verantwortung trägt. Eine dänische Organisation kann ihre Verantwortung nicht auslagern und glauben, dass ein Hosting-Vertrag alle Probleme löst. Ein ordnungsgemäßer Auftragsverarbeitungsvertrag (AVV) ist daher keine Formalität, sondern ein zentraler Bestandteil der Steuerung.
ISO 27001 ist ein Managementsystem für Informationssicherheit. Die Zertifizierung zeigt, dass der Anbieter systematisch mit Risiken, Kontrollen und Verbesserungen arbeitet. Sie ist keine Garantie dafür, dass nichts schiefgehen kann, aber sie ist ein starkes Zeichen für die Reife des Betriebs.
ISAE 3000 oder ISAE 3402 ist ein unabhängiger Prüfbericht über Kontrollen. Dies ist die Art von Dokumentation, die einer Kommune, einem Krankenhaus oder einem Versorger hilft, zu beurteilen, ob die Versprechen des Anbieters auch im realen Betrieb eingehalten werden. Hier sieht man, was getestet wurde, in welchem Zeitraum und mit welchen Ergebnissen.
Dokumente, die auf dem Tisch liegen sollten
Auftragsverarbeitungsvertrag (AVV): Dieser muss die Rollenverteilung, Unterauftragsverarbeiter und Sicherheitsmaßnahmen beschreiben.
ISO 27001-Zertifikat: Ausstellende Stelle und Gültigkeit sollten daraus hervorgehen.
ISAE-Bericht: Er muss den Abdeckungszeitraum und genau die geprüften Kontrollen ausweisen.
Exit- und Löschungsbedingungen: Die Organisation muss in der Lage sein, ihre Daten kontrolliert zu exportieren.
Wenn ein Anbieter dies nicht ohne Zögern vorlegen kann, ist er nicht bereit für kritische Arbeitsabläufe. Für einen genaueren technischen und organisatorischen Rahmen kann diese ISO-Zertifikatsseite bei Colibo als Beispiel dafür dienen, wie Zertifizierungen und Dokumentationen typischerweise in der Praxis präsentiert werden.
Latenz, Redundanz und SLA in dänischen Umgebungen
Fachbegriffe wie Latenz und SLA werden oft nur zur Dekoration verwendet. Das ist ein Fehler. Für dänische Organisationen sind diese Begriffe Entscheidungskriterien, da sie darüber entscheiden, ob eine Plattform für den täglichen Betrieb geeignet ist oder nur auf einer Präsentationsfolie gut aussieht.
Das, was die Nutzer spüren
Wenn eine Lösung eine geringe Netzwerklatenz aufweist, fühlen sich Suche, Inhaltsaktualisierung und Anmeldung für die Mitarbeiter stabiler an. DK Cloud Solutions gibt Netzwerke mit niedriger Latenz von unter 2 ms nach Kopenhagen und unter 5 ms zu nordischen Hauptstädten an, zusammen mit Tier III+-Design, 99,982 % Verfügbarkeit, N+1-Redundanz, Dual-Stack IPv6 und DDoS-Schutz bis zu 10 Gbps. Siehe deren Serviceseite zu Betriebs- und Netzwerkdesign. Für eine öffentliche Organisation ist dies relevant, da ein lokaler Datenspeicherort nicht ausreicht, wenn das Netzwerk instabil ist oder die Architektur keine Fehler tolerieren kann.
Betriebsregel: Ein SLA ohne Redundanz ist nur Text. Wenn die Architektur nicht so ausgelegt ist, dass sie den Ausfall eines Knotens oder einer Zone übersteht, ist das Verfügbarkeitsversprechen wertlos für die Planung.
Single-AZ und Multi-AZ sind nicht nur Fachbegriffe
In dänischen Umgebungen ist der Unterschied zwischen Single-AZ und Multi-AZ entscheidend, wenn ein System für interne Kommunikation, Betriebsinformationen oder kritische Arbeitsprozesse genutzt wird. Ein Multi-Zonen-Design ist zuverlässiger, da ein einzelner Fehler nicht zwangsläufig die gesamte Lösung lahmlegt. Das ist das richtige Modell, wenn die Organisation keine längeren Betriebsunterbrechungen akzeptieren kann.
RPO und RTO müssen gleichzeitig mitgedacht werden. Wenn Backups nur selten erstellt werden, ist der Datenverlust größer. Wenn das Failover nicht getestet wurde, verläuft die Wiederherstellung langsam. Deshalb müssen Notfallübungen genauso konkret sein wie eine Betriebsvereinbarung.
Für einen praktischen Rahmen zu Kontinuität und Wiederherstellung kann diese Business-Continuity-Seite bei Colibo als Beispiel dafür dienen, wie Organisationen Betriebssicherheit und Wiederherstellung im Zusammenhang betrachten können.
Migration und Betriebsüberlegungen vor dem Wechsel
Die meisten Probleme entstehen nicht bei der Vertragsunterzeichnung. Sie entstehen, wenn Daten verschoben werden müssen, Integrationen funktionieren sollen und die Nutzer erwarten, dass alles so aussieht wie zuvor. Hier verlieren viele Projekte an Dynamik, weil der Migrationsplan zu optimistisch ist.
Die typischen Fallstricke
Zuerst kommt der Datenexport. Metadaten, Verknüpfungen und der Verlauf müssen mitgenommen werden, da die Organisation andernfalls die Durchsuchbarkeit und den Kontext verliert. Danach folgen die Integrationen, insbesondere in Umgebungen wie Microsoft 365 oder Google Workspace, bei denen Zugriff, Kalender, Benachrichtigungen und Benutzerkonten mit dem Rest des Portfolios harmonieren müssen.
Anschließend müssen Suche, Benachrichtigungen und eventuelle KI-Funktionen vor dem Go-Live getestet werden. Wenn eine Plattform die richtigen Inhalte nicht schnell finden kann oder Benachrichtigungen im Rauschen untergehen, sind die Nutzer vom ersten Tag an frustriert. Ein Rollback-Plan ist daher kein optionales Zusatzdokument, sondern Teil der Migration selbst.
Wenn der Anbieter von einem Vorfall betroffen ist
Der Fall CloudNordic hat gezeigt, wie schnell Backup, Segmentierung und Zugriff zu geschäftskritischen Fragen werden können, wenn ein Anbieter von Ransomware getroffen wird. Eine Organisation, die Incident Response und Datenverfügbarkeit nicht von Anfang an mitgedacht hat, steht im Ernstfall schwach da. Das Gleiche gilt bei Stromausfällen oder Compliance-Verstößen.
Wenn der Datenzugriff der Lösung während einer Krise nicht aufrechterhalten werden kann, ist die Lösung nicht zuverlässig genug für den öffentlichen oder kritischen Betrieb. Deshalb sind Backup-Segmentierung, Wiederherstellungstests und ein klarer Supportweg notwendige Anforderungen und keine Zusatzleistungen.
Für einen breiteren organisatorischen Rahmen kann diese Datenschutzseite bei Colibo als Referenz dafür dienen, wie Datensteuerung und Zugriff in die Lösung integriert werden.
Ihre Checkliste vor der Wahl von Cloud-Hosting in Dänemark
Ein Anbieter-Screening muss gründlich sein, nicht höflich. Wenn die Organisation mit Bürgern, Patienten oder kritischem Betrieb arbeitet, müssen die Fragen vom ersten Treffen an präzise sein. Nicht der Preis allein entscheidet über die richtige Wahl.
Prüfen Sie diese Punkte vor dem Vertrag
Datenstandort: Werden die Daten in DK oder der EU gespeichert, und kann dies dokumentiert werden?
Compliance: Gibt es einen echten Auftragsverarbeitungsvertrag und sind die Anforderungen an Ihren Sektor angepasst?
Zertifizierung und Prüfung: Sind ISO 27001 und ein relevanter ISAE-Bericht aktuell und abdeckend?
Verfügbarkeit und Wiederherstellung: Welche SLA-, RPO- und RTO-Stufen gibt es und wurden diese getestet?
Betriebssicherheit: Gibt es N+1, Multi-AZ, DDoS-Schutz und einen klaren Exit-Plan?
Support: Gibt es deutschsprachigen Support, auch wenn ein Vorfall außerhalb der normalen Arbeitszeiten auftritt?
Die entscheidende Frage ist einfach: Was passiert an Tag 1, wenn der Anbieter von einem schwerwiegenden Vorfall betroffen ist, und wer besitzt danach den Zugriff auf Ihre Daten? Wenn die Antwort lange Erklärungen erfordert, ist der Anbieter nicht bereit für Ihre Organisation.
Colibo liefert eine Intranet-Plattform mit Dänemark/EU-Hosting, integrierter KI-Suche und der Möglichkeit des Betriebs sowohl in der Cloud als auch On-Premise, sodass Organisationen den Datenzugriff und die interne Kommunikation steuern können, ohne sich auf ein einziges Modell festzulegen. Für Kommunen, Krankenhäuser und kritische Infrastrukturen ist es sinnvoll, Plattformen wie Colibo als Teil der gesamten Notfallvorsorge- und Governance-Lösung zu betrachten. Besuchen Sie Colibo und beurteilen Sie, ob Ihre Anforderungen an Zuverlässigkeit, Audit und Datenzugriff von Anfang an mitgedacht wurden.