Sikker fildeling for offentlige og kritiske organisationer

Du sidder sandsynligvis med en hverdag, hvor filer flyver mellem fagområder, leverandører og ledere, og hvor ingen rigtig har tid til at stoppe op og spørge, om delingen faktisk er kontrolleret. En sagsbehandler sender et bilag til en ekstern part, en tekniker lægger en logfil i en gratis tjeneste for at få hjælp hurtigt, og en HR-medarbejder videresender et dokument til den forkerte modtager. Det er præcis dér, sikker fildeling bliver et ledelsesansvar, ikke bare et IT-valg.
Når organisationer vælger den nemme vej, ender dokumenter ofte i e-mailtråde, private mapper og tjenester, som ingen rigtig ejer. Det er ikke ond vilje, det er fravær af en bedre standard. Derfor skal den gode løsning gøre det let at gøre det rigtige og svært at gøre det forkerte, også når hverdagen presser på. Læs også om den beskyttede dokumenthåndtering i et internt miljø på Colibos side om databeskyttelse.
Når en følsom fil havner de forkerte steder
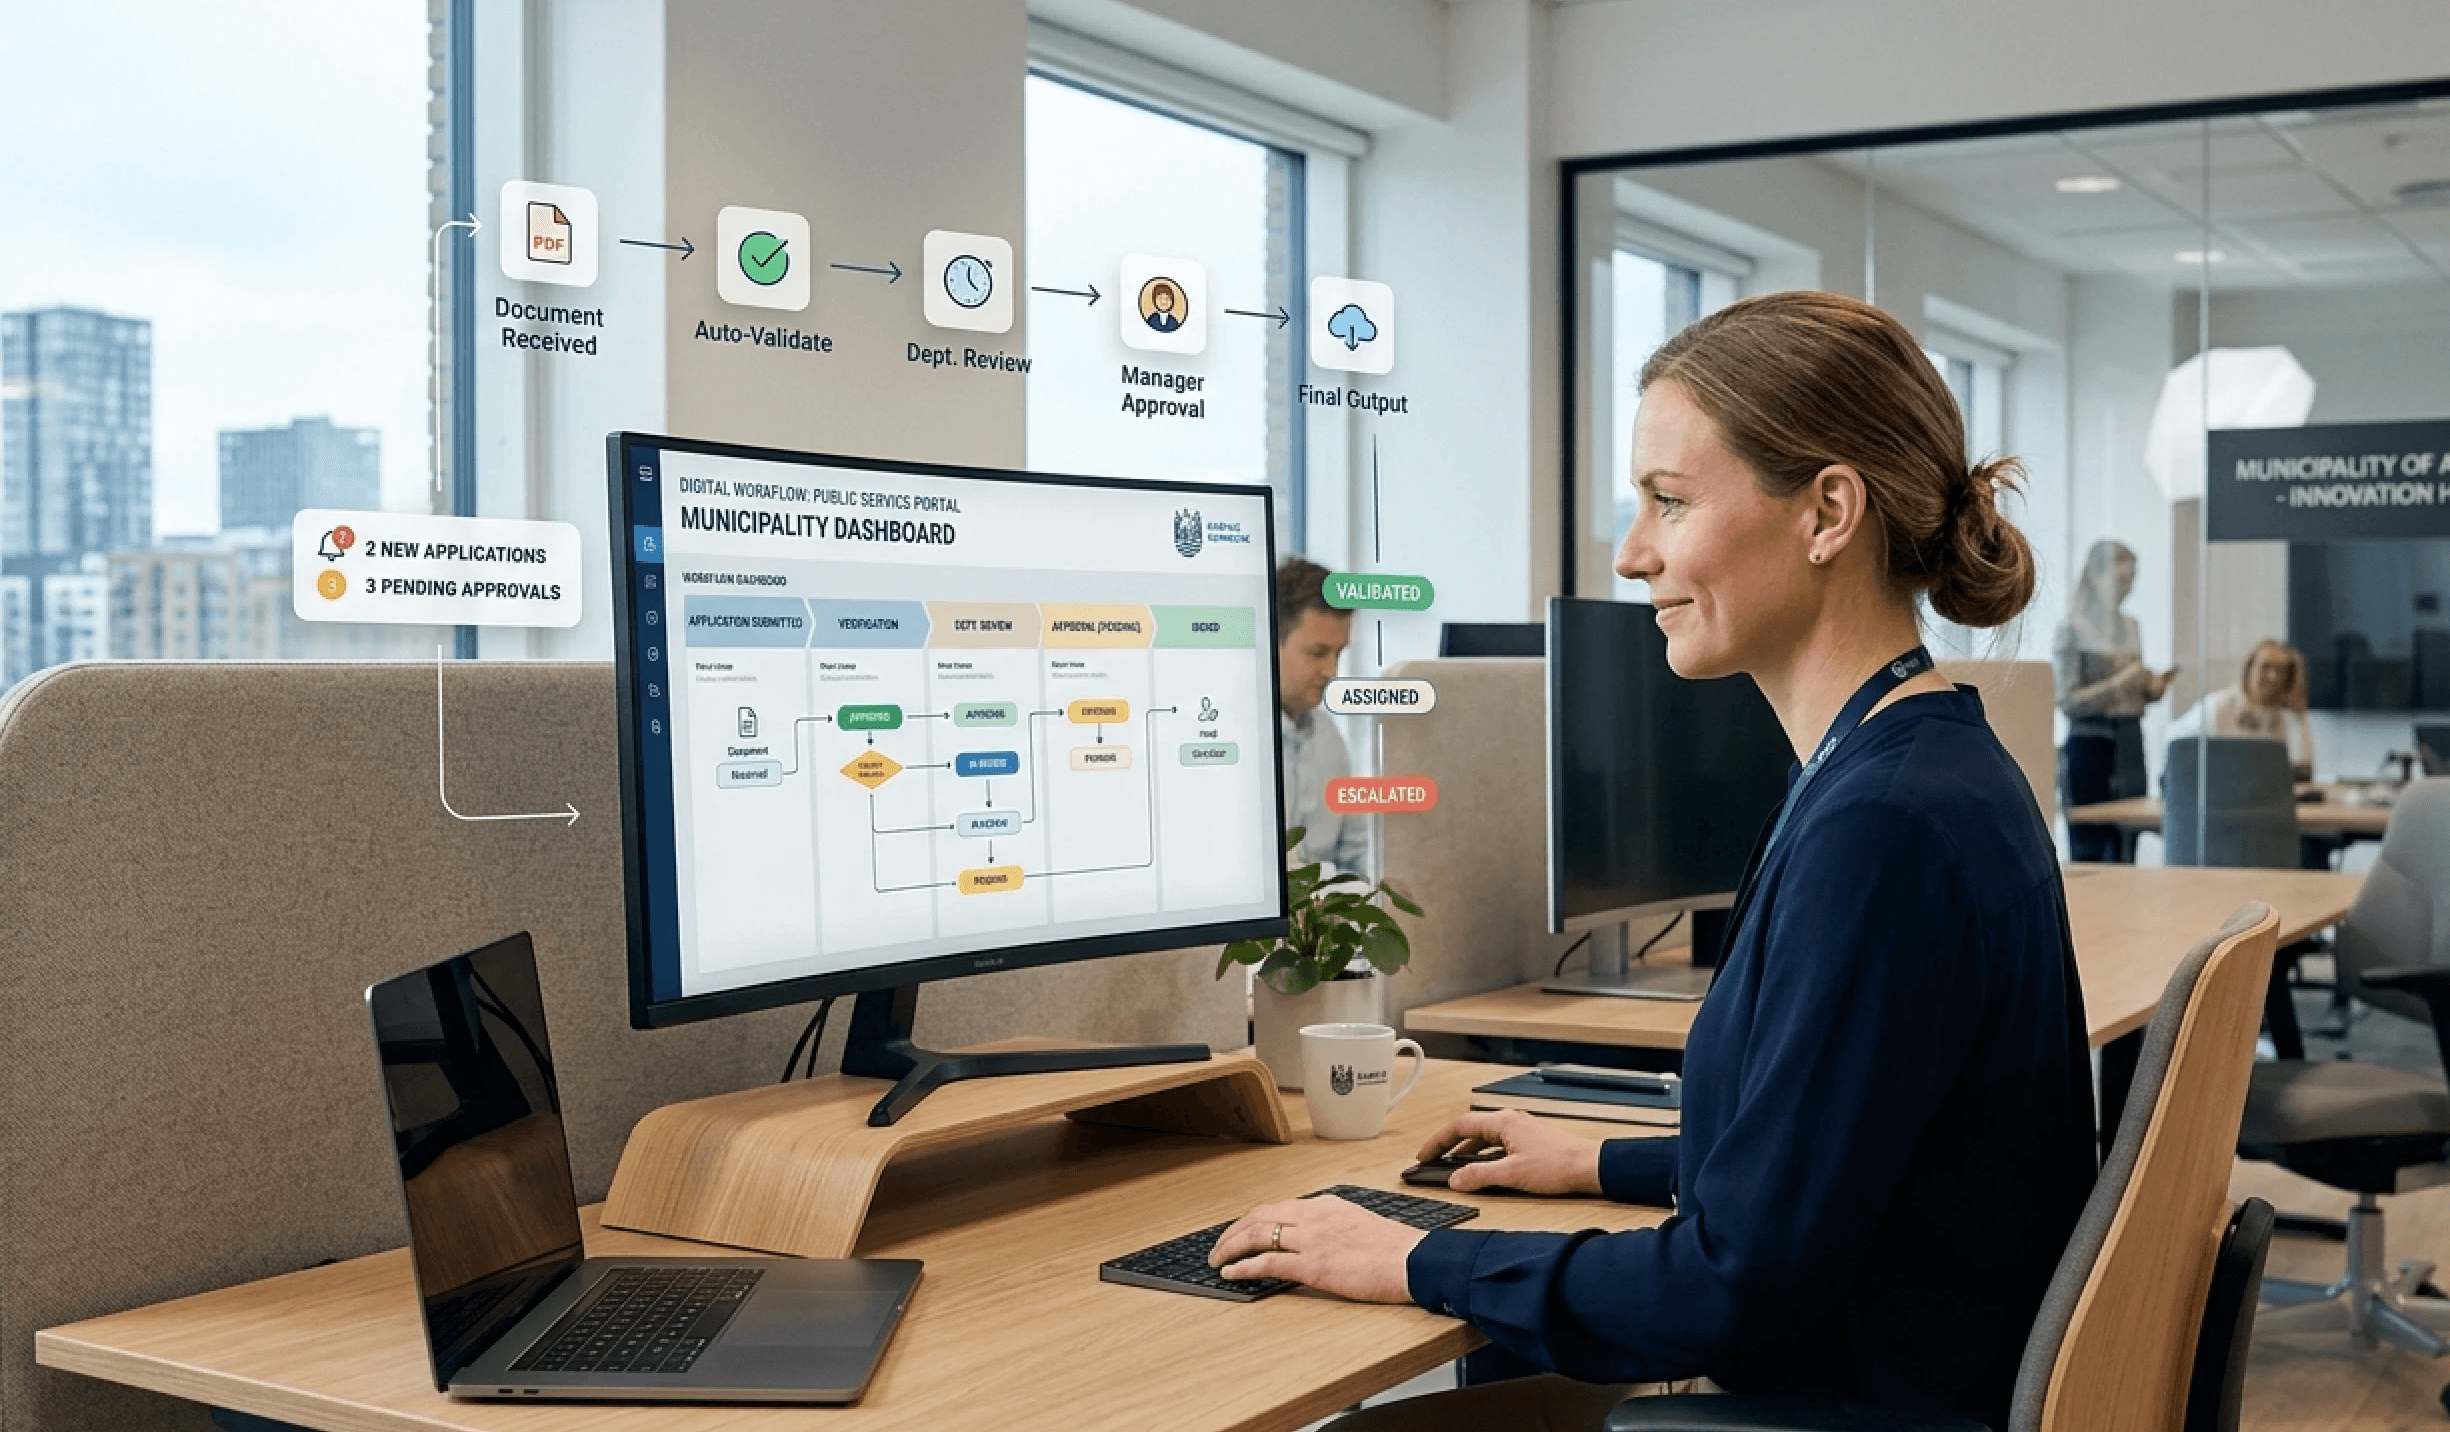
En medarbejder i en kommune skal sende et sagsbilag videre hurtigt. Der er travlt, og modtageren står uden for organisationen, så løsningen bliver en gratis skytjeneste eller en hurtig videresendelse i e-mail. Filerne lander teknisk set fint, men ikke i et kontrolleret rum, og det er dér, problemerne starter.
Det samme mønster går igen i sundhed, forsyning og administration. En persondatafil sendes til den forkerte adresse. En tekniker uploader en log til en tjeneste, som ingen i organisationen har godkendt. En leder deler et dokument med en ekstern part uden tidsbegrænsning eller sporbarhed. Hver hændelse virker lille, men summen er det, der skaber brudflader.
Praktisk regel: Hvis en fil kan deles uden identitet, uden udløb og uden logning, er den ikke delt sikkert. Den er bare gjort tilgængelig.
Det skyldes fraværet af en bedre standard, ikke ond vilje. Mange compliance-ansvarlige tror, at problemet kun er kryptering, men kryptering løser ikke fejlmodtagere, videreupload, udbredte kopier eller uklar adgangsstyring. Et kontrolleret delingssetup skal kunne afgrænse adgangen fra starten og lukke den igen, når formålet er opfyldt.
I en dansk kontekst handler det ikke kun om teknik, men om at få organisationen væk fra improvisation. En løsning til sikker fildeling skal passe ind i en kommune, et forsyningsselskab eller et hospital, hvor folk arbejder forskelligt, men stadig skal kunne dele fortroligt uden at gætte. Det kræver også, at håndteringen af filer understøtter databeskyttelse i praksis, så dokumenter ikke lever deres eget liv.
Hvad sikker fildeling egentlig er
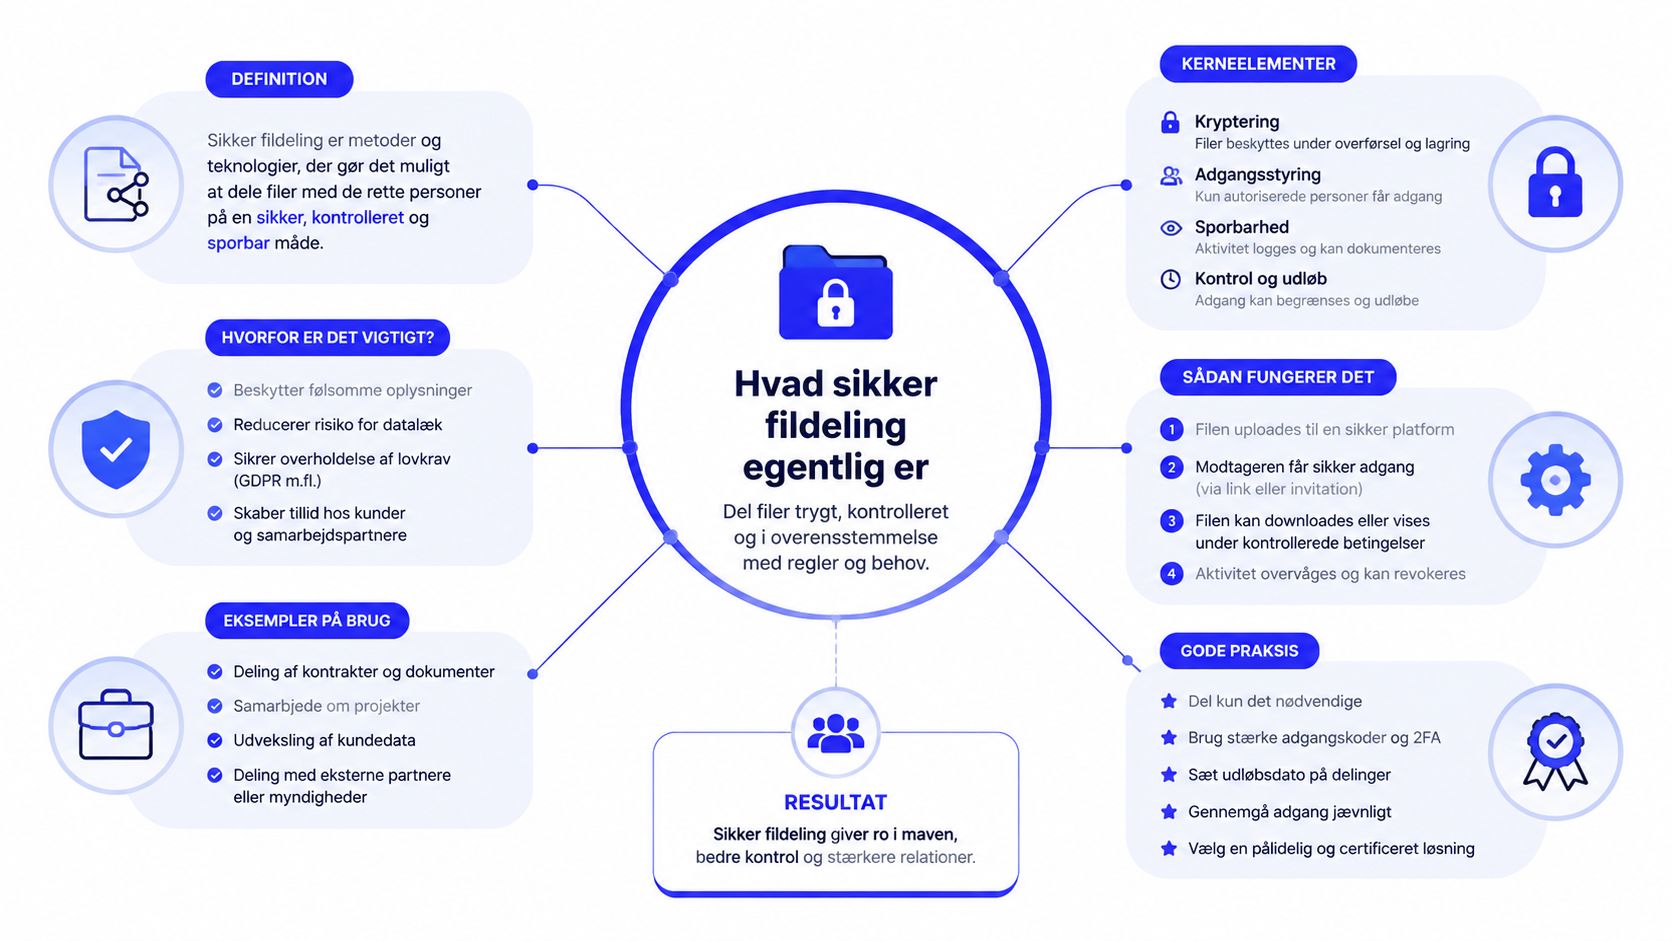
Sikker fildeling er ikke bare en fil, der ligger bag et login. Det er en kontrolleret proces, hvor en fil deles med en identificeret modtager, beskyttes af adgangsstyring og kan lukkes igen efter brug. Hvis den definition ikke er tydelig i organisationen, ender man med at kalde alt fra e-mailvedhæftninger til åbne cloudlinks for “sikre”, og det holder ikke.
Tre ting skal være på plads
Først skal filen være beskyttet. Det betyder, at indholdet ikke bare må ligge frit og læseligt for hvem som helst, og at transporten mellem afsender og modtager skal være styret. Dernæst skal modtageren være kendt, ikke bare en tilfældig adresse, der kan videresendes videre. Til sidst skal adgangen være tidsbegrænset, så filen ikke cirkulerer længere end nødvendigt.
Den del kan forklares meget enkelt. En nøgle uden gæsteliste er for risikabel. En gæsteliste uden udløbsdato er for løs. Et adgangskort uden kontrol over, hvornår det ophører, er heller ikke nok. Det er netop kombinationen, der gør forskellen.
Hvad det ikke er
Almindelig e-mail, USB-drev og gratis tjenester er ikke sikre bare fordi de er praktiske. De kan have deres plads i arbejdsgange, men de giver sjældent den kombination af styring, sporbarhed og udløb, som følsomme dokumenter kræver. E-mail er især svag, når den bruges som default-kanal for alt, der burde være styret.
Det afgørende er derfor ikke, om noget teknisk kan sendes. Det afgørende er, om organisationen kan dokumentere, hvem der fik adgang, hvorfor de fik den, og hvornår den ophørte. Hvis de tre ting ikke kan besvares, er delingen ikke rigtig under kontrol.
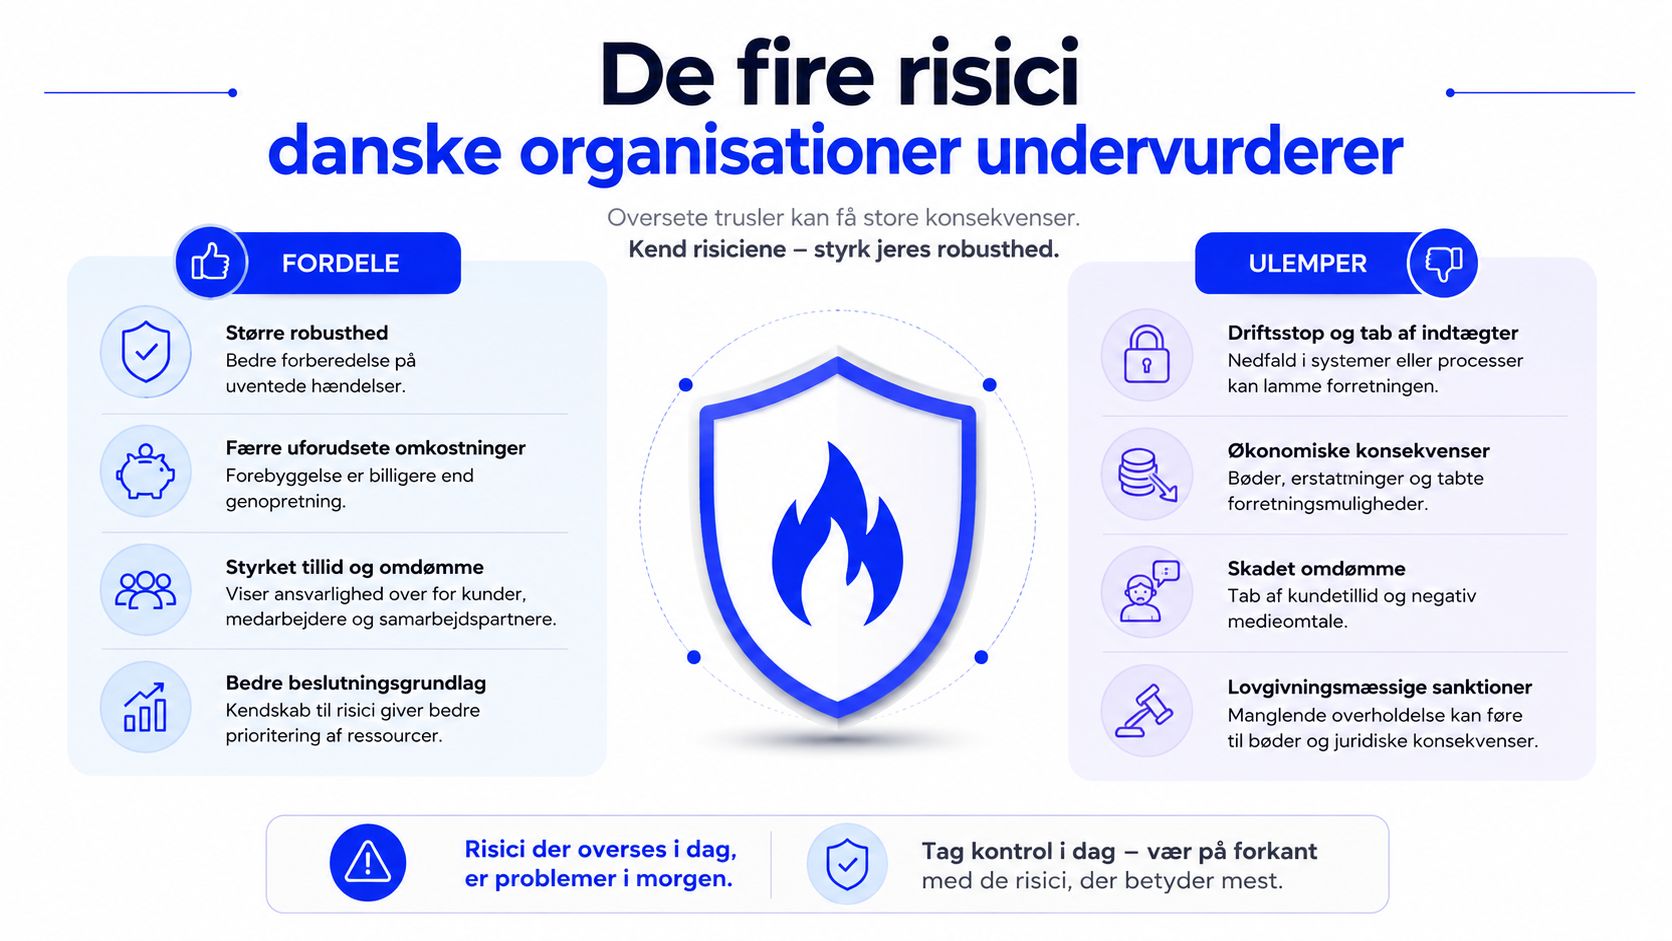
De fire risici danske organisationer undervurderer
Den første risiko er den mest almindelige, utilsigtet datalæk. En fil ender hos en forkert modtager, et delingslink bliver sendt videre, eller et dokument ligger i et system, som flere end nødvendigt kan tilgå. Det ser ofte uskyldigt ud i øjeblikket, men konsekvensen vokser hurtigt, fordi en fil kan kopieres videre uden, at nogen opdager det.
GDPR-brud og dokumentation
Den anden risiko er, at deling uden styring bliver til et dokumentationsproblem, og hurtigt også til et databeskyttelsesproblem. Det afgørende er ikke bare, om en løsning kan sende en fil, men om organisationen kan vise, hvem der fik adgang, på hvilket grundlag og hvornår adgangen ophørte. Uden den kontrol bliver sikker fildeling bare endnu en kanal, som medarbejdere bruger forskelligt fra sag til sag, og så glider ansvaret.
Det, tilsynet kigger efter, er ikke bare værktøjet. Det er, om organisationen kan bevise, at værktøjet faktisk bruges kontrolleret.
Datasuverænitet og jurisdiktion
Den tredje risiko er tab af datasuverænitet. Når følsomme dokumenter sendes gennem tjenester uden for EU-kontrol, handler spørgsmålet ikke kun om kryptering, men også om hvem der kan komme i berøring med data og metadata, og hvilken jurisdiktion der i praksis gælder. For kommuner, forsyning og andre miljøer med høj grad af offentlig eller kritisk datahåndtering er det en ledelsesbeslutning, ikke en detalje, der kan overlades til den enkelte medarbejder.
Ransomware via delingslinks
Den fjerde risiko er spredning af angreb og malware gennem delingslinks og ukontrolleret filcirkulation. Her er problemet helt konkret. En kompromitteret konto må ikke give angriberen fri adgang til hele filområdet, og et delt link må ikke fungere som en åben bagdør ind i organisationens dokumenter. Det er netop derfor, kontrolleret adgang, mindste privilegium og stærk autentificering skal være sat op, som NSM's Grundprincipper for IKT-sikkerhed beskriver.
Når filer cirkulerer frit, følger angrebet ofte med. Den slags stopper man ikke med flere mails og flere advarsler, men med en styret proces, hvor adgangen er afgrænset fra start.
Det er den daglige praksis, der afgør risikoen. Ikke den store, dramatiske hændelse alene, men de små valg om, hvor filer lander, hvem der kan se dem, og hvor længe de hænger ved. En kontrolleret delingsproces gør de valg synlige. Tilfældig filudveksling via mail eller gratis tjenester gør dem usynlige. Samspillet med resten af dokumenthåndteringen er også afgørende, og derfor bør sikker fildeling ses sammen med dokumenthåndtering i en styret løsning, ikke som noget der kan køre ved siden af.
Tekniske byggesten i en sikker delingsløsning
En ordentlig løsning til sikker fildeling består af flere lag, som skal spille sammen. Mangler bare ét lag, står man med en pæn overflade og en svag kerne. Det er derfor, mange løsninger ser solide ud i en salgspitch, men falder fra hinanden, når de skal bruges i en kommune, en forsyningsvirksomhed eller en anden organisation med reelle krav til kontrol.
Adgang og identitet først
Stærk autentificering og rollebaseret adgang er fundamentet. Aula er et godt dansk eksempel på princippet, hvor sikre filer kun kan ses eller redigeres af brugere med de rette gruppetilladelser, og hvor adgang kræver 2-faktor-login Aulas sikker fil-dokumentation. Det er ikke et særligt skoleproblem, det er den samme disciplin, som enhver organisation med følsomme dokumenter bør kræve.
Når rettigheder styres efter rolle og behov, falder eksponeringen markant. Det ligger i tråd med NSM-principperne om mindste privilegium, så en kompromitteret konto ikke giver angriberen fri adgang til hele arkivet. Den type styring virker, fordi den begrænser skaden, før den opstår.
Kryptering, logs og protokoller
Kryptering under transport og i hvile er nødvendigt, men alene løser det ikke noget. Uden auditlogs ved man ikke, hvem der har tilgået en fil, og uden tidsstyring ved man ikke, hvornår adgangen skal stoppe. Standardprotokoller som SFTP, HTTPS og API-baserede integrationer gør det muligt at bygge deling ind i et eksisterende miljø, uden at medarbejderne tvinges over i manuelle omveje.
God sikkerhed bygges gennem et sæt kontroller, som holder hinanden oppe, sjældent gennem én enkelt funktion.
Det er også her, løsninger skal bedømmes på, om de kan indgå i den måde, organisationen allerede arbejder på. En platform som Colibo kan fungere som et styret lag for deling og samarbejde, men pointen er bredere end et bestemt produkt. Deling skal ligge i et kontrolleret miljø, ikke i tilfældige mapper, indbakker eller gratis tjenester. Se også dokumenthåndtering i en styret løsning, hvis du vil samle deling og styring i samme setup.
Cloud, on-prem og dansk hosting i praksis
Valget mellem standard cloud, on-premise og dansk eller EU-hostet cloud bør ikke afgøres af vane. Det bør afgøres af, hvor stramme kravene til kontrol, integration og datasuverænitet er. En lille kommune og en forsyningsvirksomhed med kritisk drift står ikke nødvendigvis med samme svar.
Hvad der skiller modellerne ad
Parameter | Standard cloud | On-premise | Dansk/EU-hostet cloud |
|---|---|---|---|
Datasuverænitet | Ofte svagere kontrol over jurisdiktion og underleverandører | Høj intern kontrol, men kræver egen drift | Bedre styring, hvis leverandør og hosting er klart afgrænset |
Integrationer | Typisk stærk med Microsoft 365 og Google Workspace | Kan være mere tungt at drifte | Kan ofte integreres, hvis platformen er bygget til det |
Økonomisk forudsigelighed | Kan være enkel at komme i gang med, men mindre overskuelig over tid | Mere forudsigelig internt, men kræver egne ressourcer | Ofte et godt kompromis for organisationer, der vil have styring uden fuld egen drift |
Høj-sikkerhedsbrug | Ikke altid egnet uden særskilte krav | Velegnet, hvis organisationen kan drifte det selv | Velegnet, når compliance og placering skal dokumenteres |
Hvad der passer til hvem
En mindre kommune har ofte brug for en model, der passer ind i Microsoft 365 eller Google Workspace uden stor kompleksitet. Her handler det om at få styr på adgang, logning og udløb uden at skabe en ny IT-ø i midten af organisationen. On-premise giver mening, når interne krav er skarpe, og driften kan bæres lokalt.
Forsyning, sundhed og andre højsikkerhedsmiljøer bør lægge mere vægt på kontrol, integrationsmuligheder og dokumenteret compliance. Colibo beskriver selv drift som cloud eller on-premise med mulighed for dansk/EU-hosting, og det er netop den type valgmulighed, der giver mening, når datasuverænitet ikke er til forhandling.
Det vigtige er ikke at vælge den “moderne” model. Det vigtige er at vælge den model, hvor organisationen faktisk kan styre data, support og revision i hverdagen.
Politikker, oplæring og hændelsesberedskab
Teknik uden adfærd ender i fravigelser. Medarbejdere finder en genvej, hvis den godkendte proces er tungere end e-mail eller en delt mappe, og så har organisationen bare flyttet risikoen et andet sted hen. Derfor skal politikker, oplæring og beredskab være lige så konkrete som den løsning, der tages i brug.
Tydelige spilleregler
En god policy skal sige præcist, hvad der må deles, hvordan det skal deles, og hvornår medarbejderen skal bruge en godkendt løsning i stedet for en fri kanal. Dokumentklassificering hjælper, fordi medarbejderen ikke selv skal vurdere risikoen fra sag til sag. Leverandørstyring skal også med, så eksterne parter ikke selv vælger den letteste, men mindst kontrollerede vej.
Reglerne skal være korte nok til at blive brugt i praksis. Hvis medarbejderen skal lede efter svaret i et langt dokument, vælger de den hurtigste løsning, og det er sjældent den rigtige.
Oplæring der faktisk bliver brugt
Oplæring skal være kort, konkret og tæt på hverdagen. En halv times gennemgang af, hvordan man deler en fil sikkert, er mere værd end en tyk politikmappe, som ingen åbner. Det gælder især i kommuner og forsyningsvirksomheder, hvor medarbejderne allerede arbejder i mange systemer og ikke har tid til at omsætte sikkerhed til egen praksis.
Træningen skal tage udgangspunkt i de fejl, der faktisk sker. Folk sender til den forkerte modtager, glemmer udløb, eller bruger en uofficiel kanal, fordi den er hurtigere. Det er de scenarier, oplæringen skal gøre lette at genkende og svære at gentage.
Beredskab når noget går galt
Når en fil havner forkert, skal der ligge en plan klar. Hvem vurderer hændelsen, hvem stopper adgangen, hvem dokumenterer den, og hvem afgør, om der er anmeldelsespligt? Datatilsynets regler og vejledning peger på, at brud på persondatasikkerheden skal håndteres som en formel proces, ikke som en ad hoc-løsning.
Det er her, mange organisationer fejler. De har en politik på papiret, men ingen øvet proces, når en fil er sendt forkert, eller når en ekstern modtager har fået mere adgang end planlagt. Så mister man tid, overblik og troværdighed på én gang.
En organisation er ikke modnet, før den kan håndtere en fejl uden at improvisere.
Det er også her, en bredere driftsdisciplin hjælper. En løsning til sikker fildeling bør være tænkt sammen med organisationens øvrige kontinuitetsarbejde, så den holder, når tempoet stiger og noget skal begrænses hurtigt. For en intern sammenhæng om stabil drift er Colibos arbejde med business continuity relevant som ramme for den type tænkning.
Tjekliste og anbefalinger til danske organisationer
Den korte version er denne. Hvis organisationen ikke kan svare ja til de fleste af punkterne herunder, er sikker fildeling stadig et projekt, ikke en praksis.
Niveau 1, det der skal være på plads for at undgå kaos
Godkendt delingskanal: Der skal være én eller få godkendte løsninger, som medarbejderne faktisk bruger.
Identitetsstyret adgang: Modtageren skal kunne identificeres, og adgang må ikke bero på åbne, ukontrollerede links.
Udløb og tilbagekaldelse: Delinger skal kunne lukkes igen, når opgaven er løst.
Logning: Organisationen skal kunne se, hvem der har åbnet eller delt filen.
Niveau 2, det der kendetegner en veldrevet organisation
Rollebaserede rettigheder: Adgang skal følge opgave og behov, ikke bred bekvemmelighed.
2-faktor-login: Der skal være stærk autentificering på følsomme områder.
Politik for filklassificering: Medarbejderne skal vide, hvad der må deles hvor.
Leverandørstyring: Eksterne løsninger skal vurderes på adgang, placering og auditspor.
Niveau 3, det der viser dokumenteret datasuverænitet
EU- eller dansk hosting: Organisationen skal kunne begrunde, hvor data befinder sig.
Integreret arbejdsplads: Deling skal hænge sammen med intranet, Microsoft 365 eller Google Workspace, så brugerne ikke falder tilbage til e-mail.
AI uden datalæk: Hvis der bruges AI-assistenter, skal de arbejde på organisationens egne data i et kontrolleret miljø.
Revisionsparathed: Spørgsmålet “kan det dokumenteres?” skal kunne besvares uden panik.
Hvis organisationen vil vælge klogt, skal løsningen ikke bare kunne sende filer. Den skal kunne indgå i den digitale arbejdsplads som en styret del af hverdagen. Det er dér, løsninger med dansk eller europæisk hosting, integrationer og intern videndeling giver mening, fordi de flytter sikker fildeling fra tilfældig filudveksling til en del af den samlede governance.
Hvis kommunen eller forsyningsvirksomheden vil have sikker fildeling, der faktisk kan drives i praksis, skal løsningen passe til arbejdsgangene, ikke omvendt. Colibo tilbyder en intranetplatform, der kan bruges med dansk eller EU-hosting, integreres med Microsoft 365 og Google Workspace, og indgå som et styret miljø for intern kommunikation og videndeling. Besøg Colibo og vurder, om jeres nuværende delingsmønstre bør samles i et mere kontrolleret setup.