Hvad skal et intranet kunne i kritisk infrastruktur

Klokken er skiftet, en operatør står midt i en hændelse, og der ligger en besked et sted i intranettet, som resten af vagten også skal se med det samme. Identitetstjenesten driller, telefonen ringer, og den procedure, som skulle være let at finde, ligger gemt i en struktur, som kun giver mening på en rolig dag. I kritisk infrastruktur er det præcis dér, forskellen mellem et almindeligt intranet og et driftsskabende intranet bliver tydelig.
Det er derfor spørgsmålet Hvad skal et intranet kunne i kritisk infrastruktur? ikke handler om pæn kommunikation eller flotte nyhedssider alene. Det handler om, om medarbejdere stadig kan få procedurer, kontaktlister, driftsbeskeder og adgang til arbejdsprocesser, når driften er presset, og om platformen er bygget til stram adgangsstyring, kryptering, segmentering og kontrolleret gendannelse som en del af selve designet, ikke som ekstra pynt senere. I dansk kritisk infrastruktur er intranettet ofte den interne kanal, der binder drift, beredskab og samarbejde sammen, og det gør kravene markant skarpere end i et almindeligt kontormiljø.
Når intranettet er en del af den kritiske drift
En nattevagt på et hospital leder efter en opdateret procedure for isolation, mens en driftsleder i et forsyningsmiljø forsøger at få sendt en akut besked til flere lokationer samtidig. Begge ser på intranettet som et arbejdsredskab, ikke som en intern avis. Hvis siden er langsom, ulogisk eller utilgængelig, bliver intranettet hurtigt en flaskehals, netop når det skulle hjælpe.
I kritisk infrastruktur er den forskel afgørende, fordi intranettet ikke bare skal informere, men understøtte koordination, sikker adgang og hurtig handling. De danske og nordiske retningslinjer peger tydeligt på adgangsbeskyttelse, kryptering, segmentering, logning og gendannelse som grundlæggende krav til miljøer med høj risiko og høj konsekvens, blandt andet i NCIIPC's vejledning og NSM's grundprincipper for IKT-sikkerhed.
Praktisk regel: Hvis en medarbejder ikke kan finde den rigtige besked på under pres, er intranettet ikke kun et kommunikationsproblem. Det er et driftsproblem.
Et moderne intranet til denne sektor skal derfor kunne mere end at publicere nyheder. Det skal kunne håndtere rollebaserede rettigheder, vise målrettede beskeder til de rigtige medarbejdere og fortsætte med at være nyttigt, selv når dele af miljøet er nede. Det fungerer som en fast tavle i kontrolrummet, men med den fordel, at indholdet kan styres, spores og målrettes efter behov.
Det er også her, grænsen til almindelig intern kommunikation bliver tydelig. I en sektor, hvor adgang til procedurer, kontaktlister og driftsbeskeder kan være forskellen på ro og forsinkelse, må intranettet være indrettet til drift under pres. For organisationer, der arbejder i forsyning og anden kritisk infrastruktur, giver det mening at se nærmere på Colibo til kritisk infrastruktur og forsyning som et eksempel på, hvordan kravene kan omsættes til praksis.
Seks grundlæggende funktioner som ethvert intranet i kritisk infrastruktur skal kunne
Et intranet i kritisk infrastruktur skal først og fremmest være let at bruge, når folk er under pres. Det betyder, at platformen skal fungere på tværs af arbejdspladser, vagter og enheder, og at medarbejdere skal kunne finde det vigtigste uden at kende hele informationsarkitekturen på forhånd.
1. Hurtig adgang til de rigtige beskeder
Når en driftschef sender en besked om et systemnedbrud, skal den kunne ramme de relevante grupper med det samme. Det er her, ensartet distribution af driftsinformation bliver vigtigere end klassisk nyhedsformidling, fordi driften ikke kan vente på, at nogen manuelt videresender information.
2. Rollebaseret adgang
En sygeplejerske, en vagtplanlægger og en tekniker har ikke brug for de samme dokumenter eller samme redigeringsrettigheder. Rollebaserede rettigheder gør, at medarbejdere kun ser det, de skal bruge, og at følsomme oplysninger ikke flyder unødigt rundt i organisationen.
3. Mobil adgang på farten
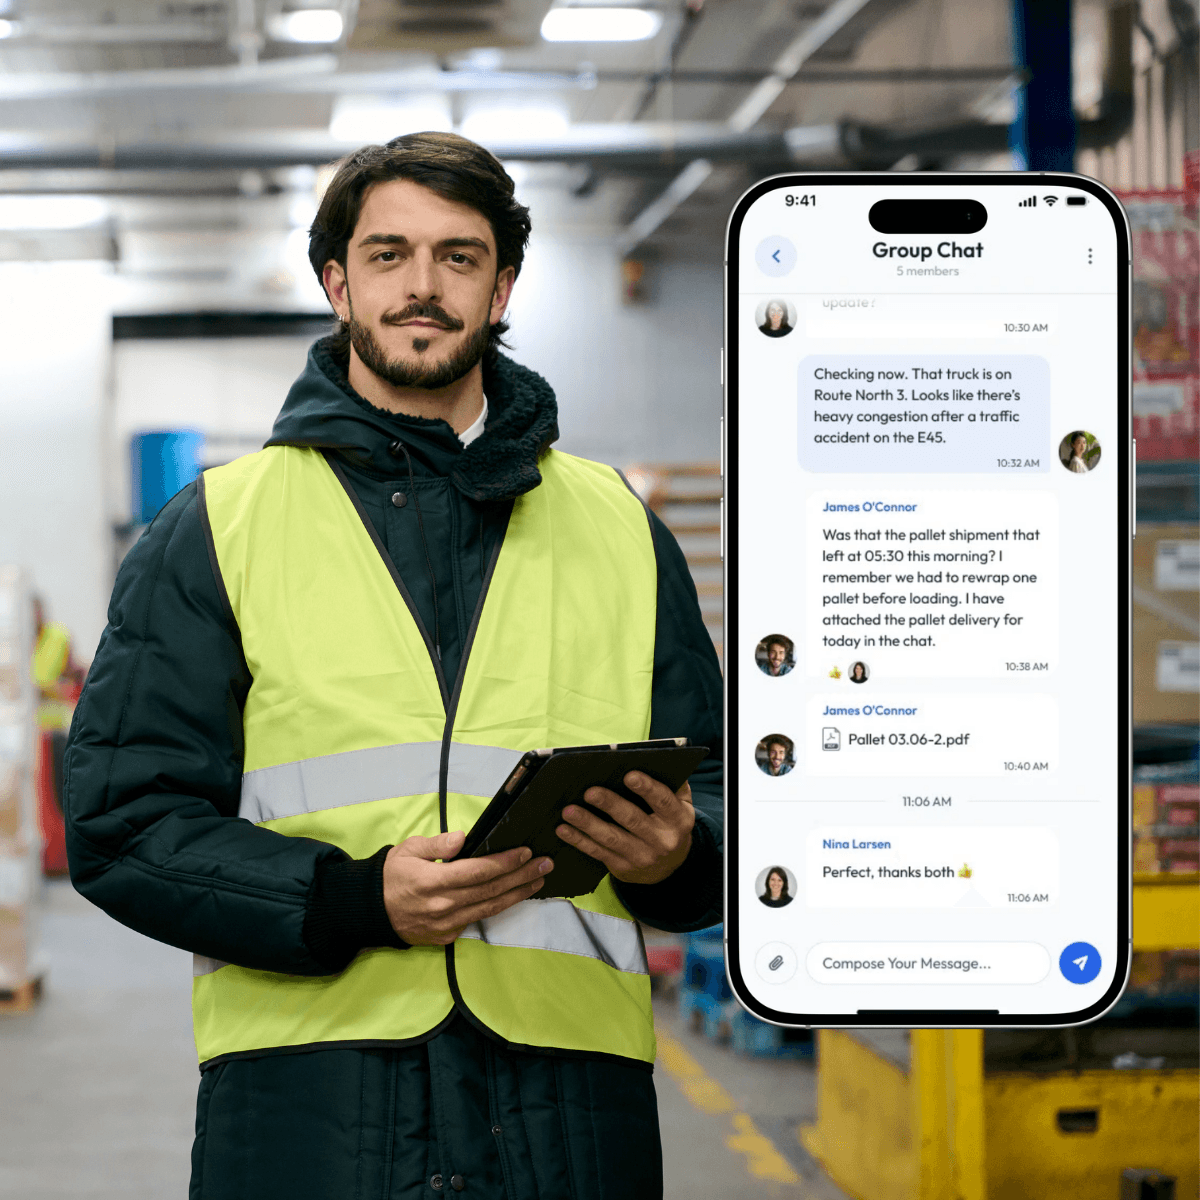
Frontlinje, drift og ledelse arbejder sjældent samme sted. Et intranet skal derfor fungere på mobil, så medarbejdere kan læse beskeder, åbne procedurer og reagere, mens de er på vej mellem lokationer, i maskinrum eller på en vagt.
4. Central videndeling med søgning, der virker
Når intranettet samler procedurer, kontaktlister og arbejdsdokumenter, skal søgningen være skarp nok til at understøtte stressede arbejdsdage. AI-understøttet søgning kan her hjælpe med at finde det rigtige indhold hurtigere, især når brugeren ikke husker den præcise titel.
5. Offline eller degraderet adgang
Hvis normal drift svigter, bør de vigtigste oplysninger stadig kunne læses i en reduceret form. Det gælder især kontaktlister, nøgleprocedurer og driftskritiske beskeder, som ikke må forsvinde, bare fordi identitetstjenesten eller et netværksled er utilgængeligt.
6. Dialog og opfølgning
Et intranet i kritisk infrastruktur er ikke kun et opslagstavle-system. Det skal også støtte dialog, så lokale enheder kan stille spørgsmål, bekræfte modtagelse og følge op på hændelser uden at sprede information i for mange adskilte kanaler.
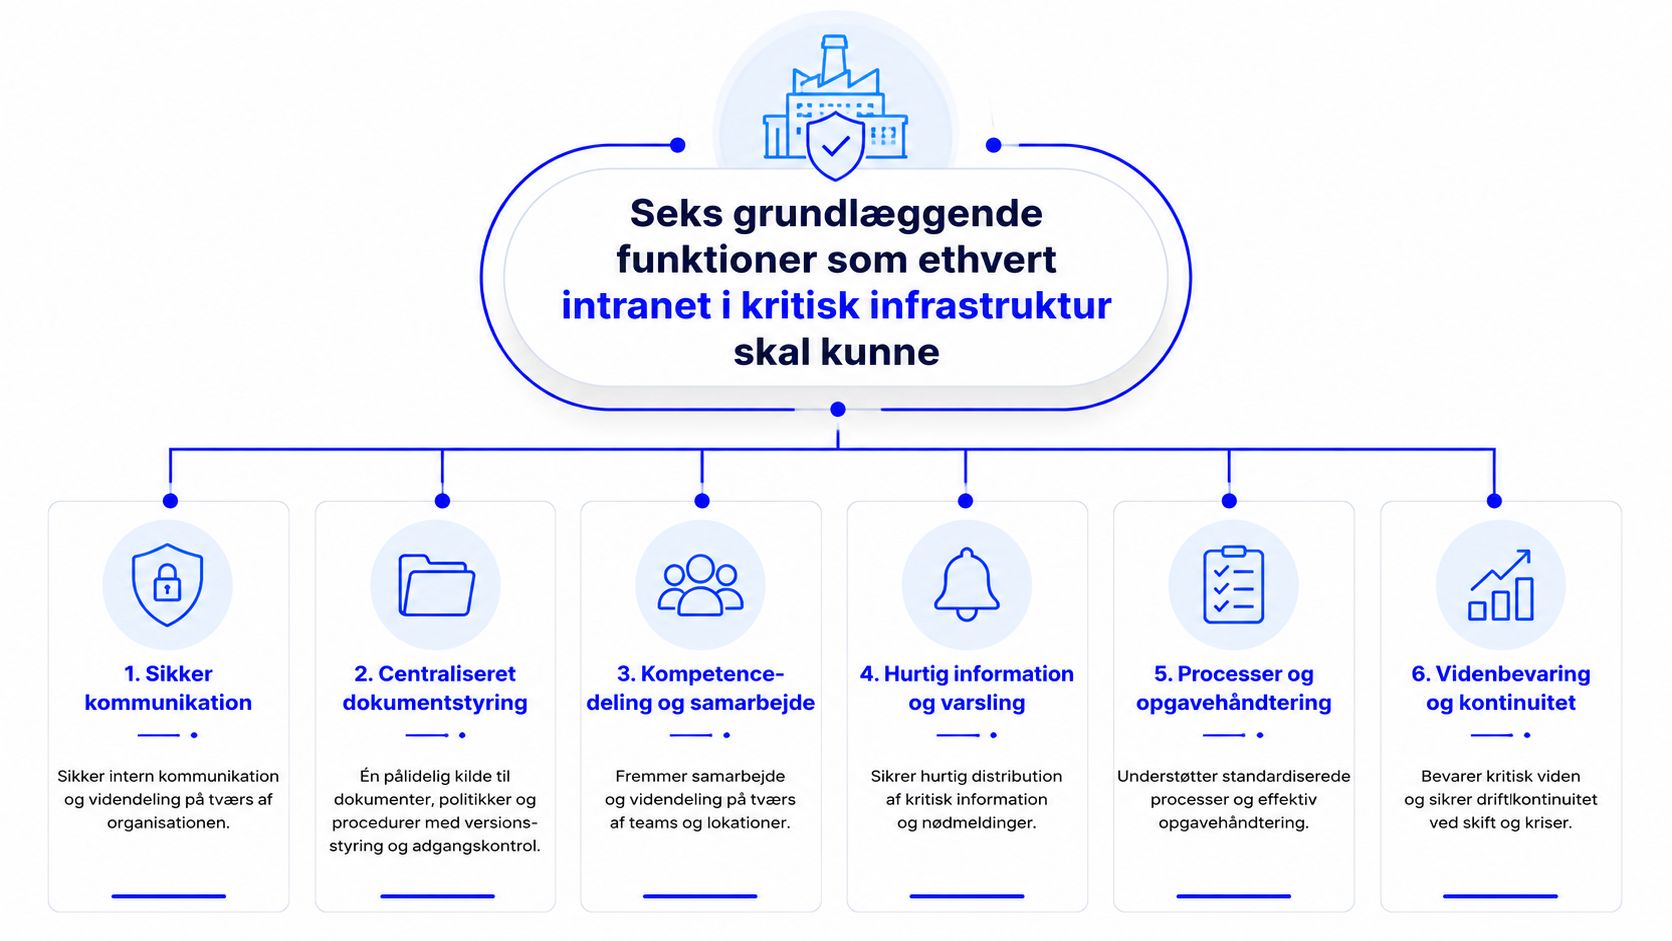
Et godt tommelfingerprincip er enkelt. Hvis intranettet ikke kan hjælpe en medarbejder med at handle hurtigt i en afbrudt hverdag, er det ikke bygget til kritisk drift. Det er også derfor, platforme til sektoren bør vurderes på, om de kan samle kommunikation, værktøjer og adgang til arbejdsprocesser ét sted, uden at gøre brugeren afhængig af at kende tre andre systemer først.
Sikkerhed og compliance som designprincip ikke som tilvalg
Et intranet i kritisk infrastruktur bliver hurtigt et svagt punkt, hvis sikkerhed først bliver tænkt ind, efter løsningen er valgt. Adgangsmodellen, informationsstrukturen og publiceringsprocessen skal derfor formes sammen fra begyndelsen, så platformen kan bruges under pres uden at give for brede rettigheder eller uklare arbejdsgange. Når drift, beredskab og hændelseshåndtering er i fokus, skal sikkerheden sidde i selve måden intranettet er bygget på.
Kryptering og adgangsstyring som grundform
Kryptering handler ikke kun om transporten af data, men om at gøre indhold mindre sårbart, hvis noget går galt. Når intranettet håndterer procedurer, hændelsesbeskrivelser og følsomme beskeder, skal det derfor kunne styre både læse- og redigeringsadgang stramt. Det er forskellen på en låst mappe og en åben opslagstavle.
Rollebaseret styring er her helt central. Den mindsker risikoen for, at fejlbehæftede rettigheder giver for bred adgang, og den gør det lettere at holde styr på, hvem der må publicere, rette og godkende indhold. I praksis skal en driftsleder kunne se det nødvendige, mens en lokal redaktør kun kan arbejde i sit eget område.
Segmentering og logning i den daglige struktur
Når et intranet bruges i kritisk infrastruktur, bør det ikke være et stort fælles rum, hvor alt blandes sammen. Driftsbeskeder, dokumenter og HR-materiale kan have forskellige følsomheder, og de bør derfor kunne ligge i adskilte zoner med klare grænser for adgang. Det gør det lettere at begrænse skaden, hvis en konto eller en tjeneste bliver kompromitteret.
Et godt intranetdesign arbejder også med central logning af adgang og ændringer. Det er ikke kun et spørgsmål om kontrol efter en hændelse, men om at kunne se, hvem der har åbnet, rettet eller eksporteret indhold, mens det stadig er relevant for driften. Når en vagtcentral eller en beredskabsfunktion deler beskeder, skal sporbarheden være lige så tydelig som selve meddelelsen.
Vigtig pointe: Logning handler ikke kun om at vide, hvem der var logget ind. Den skal også vise, hvem der så, ændrede eller eksporterede indhold.
Compliance ændrer platformen, ikke bare dokumentationen
ISO 27001, ISAE 3000 og NIS2 bliver ofte omtalt som efterlevelse, men i kritisk infrastruktur sætter de også retning for, hvordan platformen skal fungere i praksis. Det gælder leverandørstyring, hændelsesdetektion, respons og genopretning, som skal kunne indgå i organisationens kontrolmiljø og i de danske krav til kritisk infrastruktur NIS2-relaterede krav i dansk kritisk infrastruktur.
Det betyder, at compliance ikke er noget, man lægger oven på løsningen til sidst. Den påvirker, hvordan indhold godkendes, hvordan integrationer får adgang, og hvordan brugerrettigheder revurderes over tid. En platform som Colibo sikkerhed kan vurderes på netop den type krav, fordi sikkerhed og adgangsstyring skal kunne aflæses direkte i intranettets struktur.
Hosting, drift og datasuverænitet i praksis
Valget mellem cloud, dansk eller EU-hosting og on-premise afhænger af, hvor følsom organisationens drift er, og hvor meget kontrol der kræves over data og tilgængelighed. I nogle miljøer er cloud helt relevant, mens andre steder kræver risikobilledet en mere kontrolleret opstilling. Det er især synligt i miljøer med høje krav til datasuverænitet, hvor placering, adgang og leverandørkæde får større betydning.
Hostingmodel | Hvad den typisk passer til | Hvad den kræver særlig opmærksomhed på |
|---|---|---|
Offentlig cloud | Mindre følsomme miljøer og organisationer med fleksibilitet | Leverandørstyring, adgangskontrol og afhængighed af eksterne tjenester |
Dansk eller EU-hosting | Organisationer med krav om datasuverænitet og klarere juridisk kontrol | Dataplacering, kontrakter og gendannelsesprocedurer |
On-premise | Høj-sikkerheds- og forsvarsmiljøer, eller hvor intern kontrol er afgørende | Egen drift, backup, patching og fysisk sikring |
Det afgørende er ikke kun, hvor systemet ligger, men hvem der kan styre det under pres. NSM's vejledning om fysisk sikring lægger vægt på, at kritisk infrastruktur skal kunne genskabes hurtigt ved skade, mens meget kritisk infrastruktur skal beskyttes mod funktionssvigt og ødelæggelse vejledning om fysisk sikring. Det gør redundans, backup og restore-test til driftsspørgsmål, ikke bare tekniske detaljer.
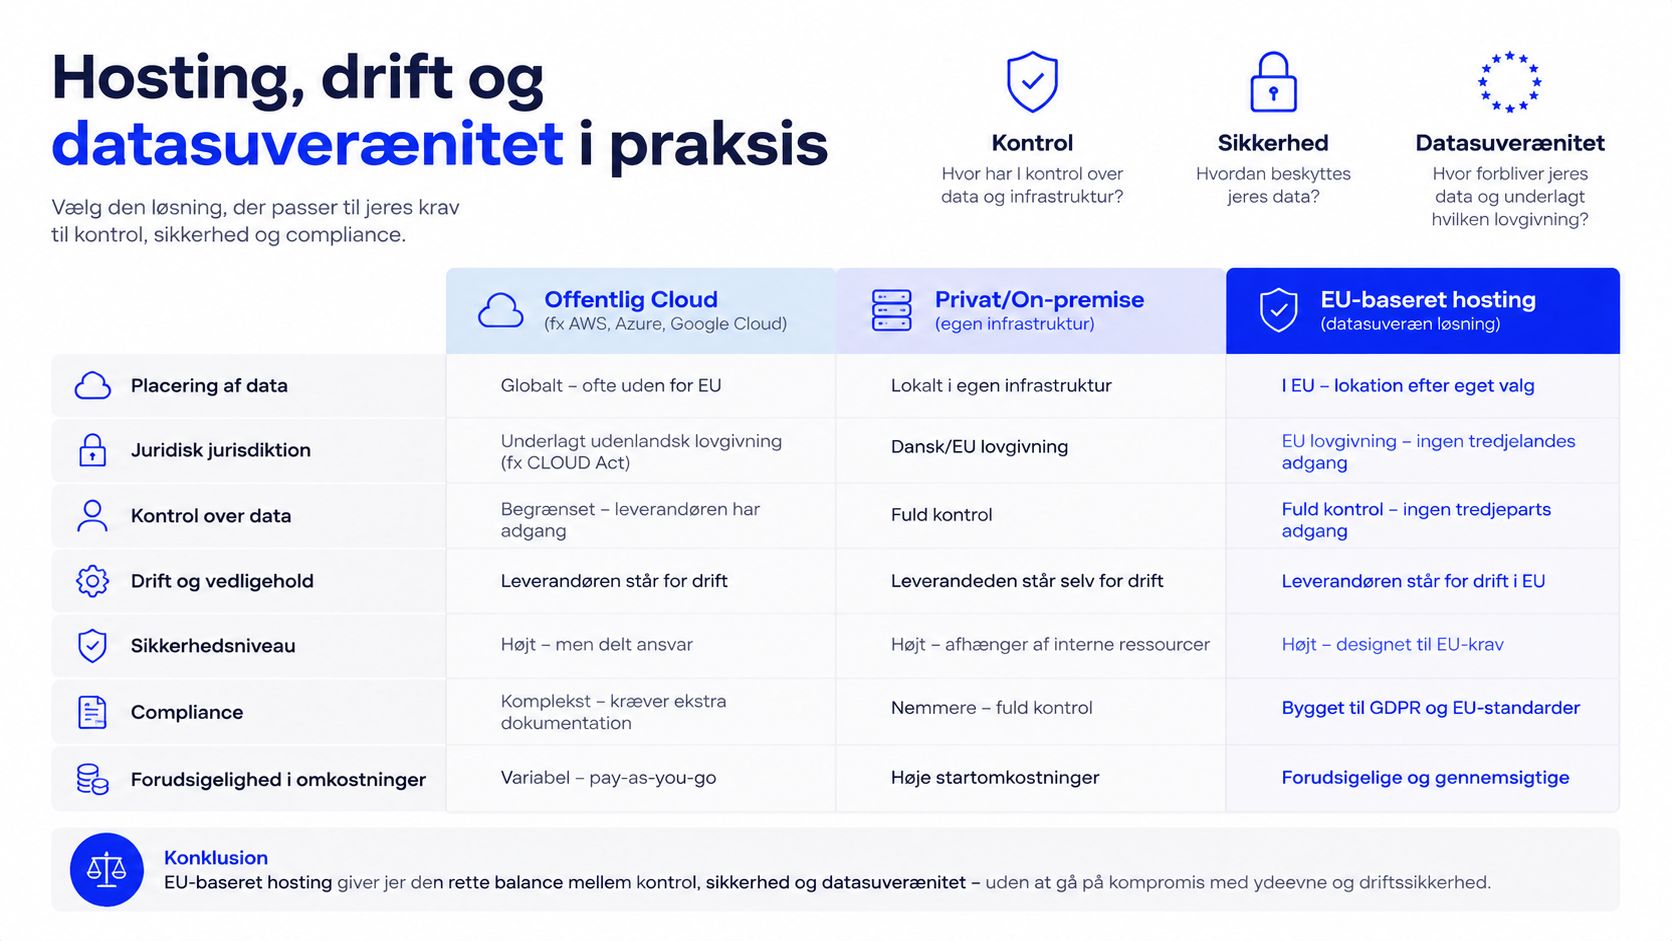
NIS2-relaterede krav peger samtidig på risikoanalyse, hændelsesdetektion, respons, gendannelse og leverandørstyring som nødvendige kapabiliteter, hvilket betyder, at hostingvalget skal kunne understøtte både teknisk kontrol og dokumenteret ansvarlighed NSM's veiledning til fysisk sikkerhet. Derfor er det realistisk at se on-premise som det naturlige valg i nogle højsikkerhedsmiljøer, mens dansk eller EU-hosting ofte bliver den mere praktiske balance i andre offentlige og samfundskritiske organisationer.
Sådan opfører intranettet sig under en hændelse
Et intranet bliver først for alvor testet, når noget ikke virker. Så hjælper det ikke, at platformen kun er stærk i fredstid. Den skal kunne bære driften videre, når identitetstjenester er nede, netværket er ustabilt, eller et cyberangreb har ændret, hvordan medarbejderne arbejder.
Det er derfor nyttigt at se på tre konkrete situationer, hvor normal drift er brudt, og hvor platformen stadig skal hjælpe medarbejderne videre.
Forsyningsvirksomheden med afbrudt adgang
En driftsleder har brug for den seneste nødprocedure og den aktuelle kontaktliste, men identitetstjenesten er ustabil. Her skal intranettet kunne vise den vigtigste information i en degraderet tilstand, så medarbejderen stadig kan handle, selv om hele den normale brugeroplevelse ikke er tilgængelig. Det svarer til at have en nødmappe ved hånden, ikke hele arkivet, men de sider der faktisk bruges, når beslutninger skal træffes hurtigt.
Hospitalet under cyberhændelse
På et hospital skal en afdeling kunne få besked om ændrede arbejdsgange og midlertidige begrænsninger i systembrug. Intranettet må derfor kunne fungere som en kontrolleret kanal for driftsbeskeder, også når andre kommunikationsveje er pressede, og der er behov for stram styring af, hvem der kan publicere og bekræfte indhold. Her bliver det tydeligt, at indholdsstyring ikke bare handler om redaktion, men om hvem der må fortælle hvad, hvornår, og med hvilken godkendelse.
En intern beredskabsproces giver kun værdi, hvis den også kan følges i praksis. Derfor giver det mening at koble platformens funktioner sammen med en tydelig business continuity-tilgang, så intranettet understøtter både kommunikation, adgang og gendannelse under pres.
Transportoperatøren med udfordret netværk
En transportoperatør skal måske opretholde koordination på tværs af vagter og lokationer, selv om dele af netværket er nede. Her bliver offline-adgang, mobilnotifikationer og hurtig adgang til procedurer afgørende, fordi informationen skal kunne nå ud til frontlinjen, ikke bare til kontoret. Det er forskellen på en besked, der ligger pænt i systemet, og en besked, der faktisk når frem til det team, som skal handle nu.
Intranettet skal fungere som en beredskabsplatform, der holder driften videre, selv når andre systemer svigter.
Det er netop i den type situationer, at sektoraktørers behov for nødprocedurer, ø-drift og kortlægning af netværksindgange bliver konkret. Sektorcerts anbefalinger peger på planlægning for ø-drift og beskyttelse af forsyningskritiske it-systemer, så driften kan opretholdes under ekstraordinære situationer Sektorcerts anbefalinger.
I praksis betyder det, at intranettet skal kunne levere de rigtige beskeder, selv når organisationens normale komfortlag er væk. Arbejdsgange for incident response skal derfor være tydelige, så roller, adgang og godkendelse ikke bliver improviseret midt i hændelsen. Det handler om at gøre næste skridt klart for den person, der står med opgaven, ikke om at samle flere funktioner for funktionernes egen skyld.
Integrationer og implementering i et komplekst it-landskab
Et kritisk intranet skal sjældent erstatte alt andet. Det skal derimod hænge sammen med det, organisationen allerede bruger, uden at skabe dobbeltarbejde eller ekstra digital støj. Derfor bør implementeringen begynde med de systemer, som flest medarbejdere allerede møder i hverdagen.
De integrationer der typisk betyder mest
Microsoft 365 eller Google Workspace: Sammenhæng mellem dokumenter, kalender og samarbejde, så brugerne ikke springer mellem platforme uden grund.
Identitetstjenester: Ens adgangslogik gør det lettere at styre roller og reducere fejl i brugeradministration.
HR-systemer: Sikrer at medarbejderdata, teams og organisatoriske strukturer ikke vedligeholdes dobbelt.
Infoskærme: Gør driftsbeskeder synlige i fællesarealer, produktion og vagtrum.
Specialsystemer: Relevante driftsværktøjer kan linkes ind, så intranettet bliver indgangen, ikke endnu et stop.
En praktisk rækkefølge for udrulning
Først bør organisationen afgrænse pilotgruppen og vælge de vigtigste brugssituationer. Derefter bør governance på plads, så indholdsejerskab, rettigheder og godkendelser er klare. Når det virker, kan platformen udrulles bredere, og først til sidst bør de mere avancerede integrationer og eventuelle platformsskift tages fuldt i brug.
Colibos platform er relevant at vurdere i den sammenhæng, fordi den kan kobles til Microsoft 365 og Google Workspace, kan leveres med dansk eller EU-hosting og kan drives som selvstændig platform eller i eksisterende miljøer. Det centrale er ikke navnet på platformen, men om den kan samle information, adgang og værktøjer uden at gøre implementeringen tungere end nødvendigt.
Implementeringscheckliste og hvordan Colibo matcher kravene
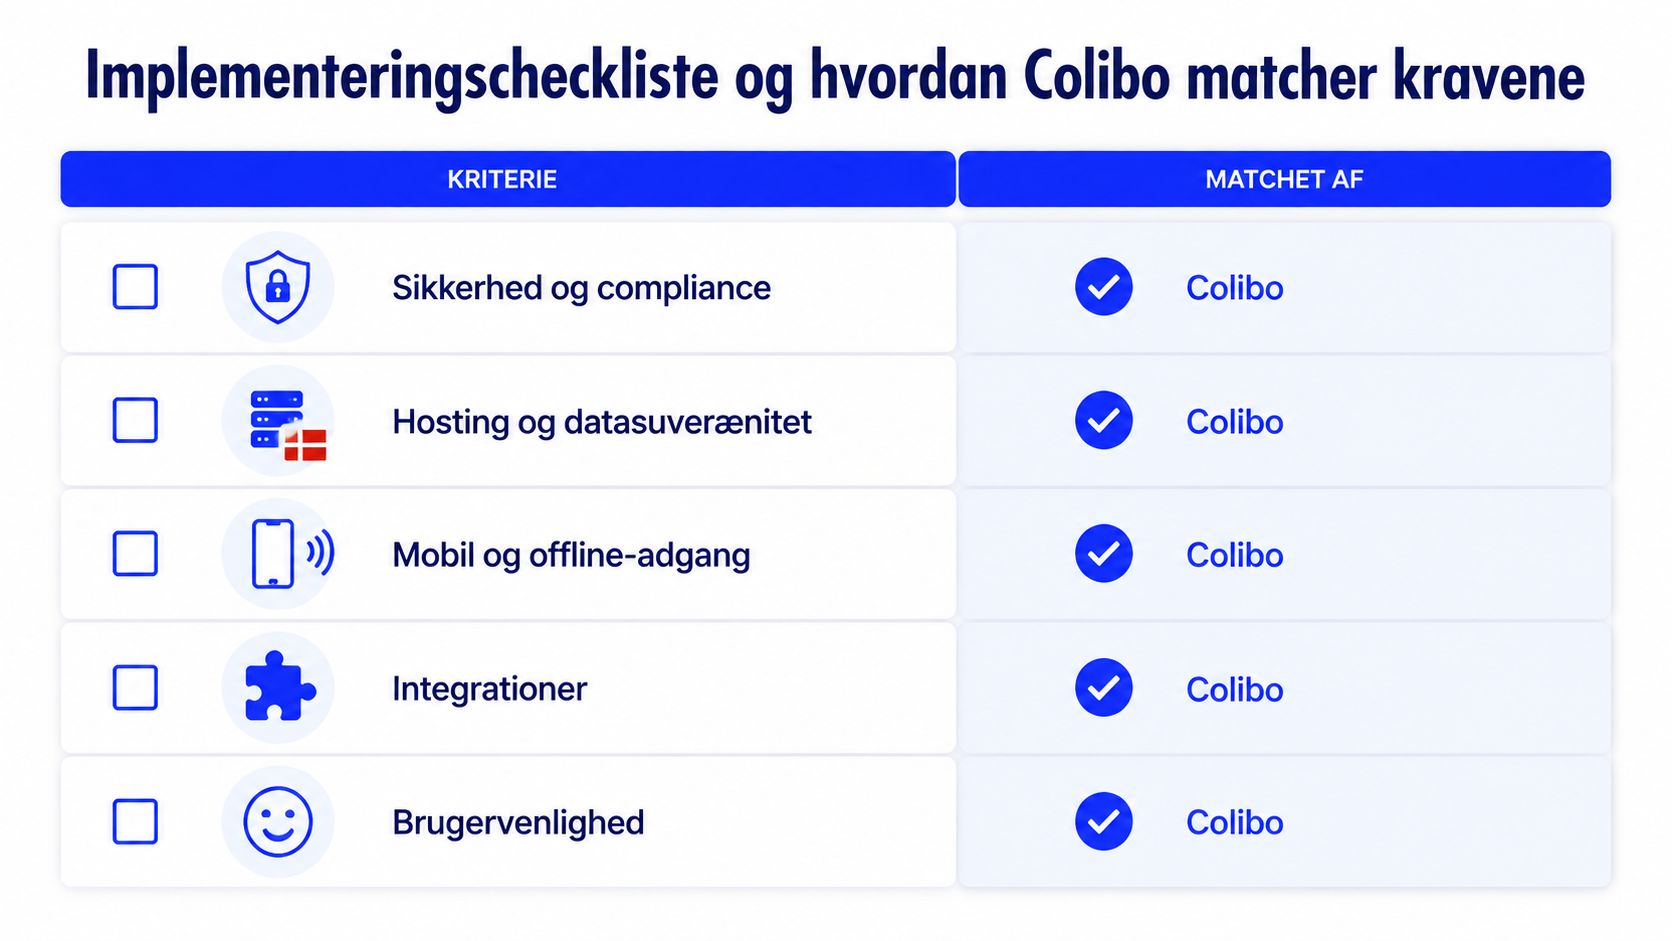
Et godt evalueringsgrundlag for kritisk infrastruktur bør være kort, men skarpt. Sikkerhed og compliance, hosting og datasuverænitet, mobil og offline-adgang, integrationer, AI-understøttet søgning samt beredskab og ø-drift bør stå øverst, fordi de hver især afgør, om intranettet hjælper, når driften er presset.
Colibo adresserer de krav med en mobilapp, en indbygget AI-assistent, mulighed for dansk eller EU-hosting, samt integrationer til Microsoft 365 og Google Workspace. Løsningen kan også køre som en selvstændig platform, hvilket gør det lettere at vurdere den i miljøer, hvor datasuverænitet, adgangsstyring og kontrolleret drift vægter tungt.
En praktisk indkøbstest kan formuleres sådan. Kan platformen holde medarbejdere opdateret under hændelser, kan den styre adgang stramt, kan den fungere på tværs af lokationer og enheder, og kan den indgå i beredskabet uden at skabe mere kompleksitet end den fjerner. Hvis svaret er ja, er den relevant for kritisk infrastruktur, hvis ikke, bliver den hurtigt endnu et system, der kun virker på en god dag.
Hvis organisationen skal vælge eller udskifte intranet i et miljø med høje krav til drift og sikkerhed, er næste skridt at se på, hvordan Colibo kan bruges som konkret referencepunkt for krav til mobil adgang, AI-søgning, dansk eller EU-hosting og integrationer. Besøg Colibo for at se, hvordan platformen kan indgå i en seriøs evaluering af intranet til kritisk infrastruktur.