Compliance software: komplet guide til danske organisationer
En kommune, et hospital eller en forsyningsvirksomhed opdager sjældent først compliance-problemet, når systemet fejler. Det sker typisk, når en leder skal finde en politik, en medarbejder ikke kan dokumentere en godkendelse, eller et tilsyn spørger, hvem der ændrede adgangsrettighederne, og hvorfor det skete uden sporbarhed. I det øjeblik bliver compliance software ikke et IT-projekt, men et driftskritisk svar på noget meget konkret, nemlig om organisationen kan bevise, at den styrer sine processer ordentligt.
I dansk kontekst er det her spørgsmål blevet skarpere, ikke blødere. GDPR-æraen har gjort dokumentation, kontrolspor og ansvar en del af hverdagen, og de økonomiske konsekvenser er tydelige på EU-niveau, hvor GDPR-bøder pr. 1. marts 2025 havde nået cirka €5,65 mia. ifølge Sprinto's compliance-statistikker. Samtidig bruger compliance-professionelle i gennemsnit 9,5 timer om ugen på compliance-opgaver, op fra 8,1 timer i 2023, og virksomheder vurderer, at automatisering kan frigøre 3-5 timer om ugen. Det er ikke småjusteringer, det er ledelsesmæssige signaler om, at manuelt arbejde ikke længere skalerer.

Hvad er compliance software og hvorfor er det relevant i Danmark
En dansk leder bør forstå compliance software som mere end et sted at gemme politikker. Det er et system, der hjælper organisationen med at styre, dokumentere og bevise efterlevelse af krav, så det kan vises over for ledelse, tilsyn og andre interessenter, at processer faktisk er fulgt. Når det fungerer rigtigt, erstatter softwaren ikke dømmekraft, den gør dømmekraft sporbar.
Scenariet er genkendeligt. En kommune får et tilsynsforløb, og pludselig skal HR, IT, DPO og den relevante forvaltning finde versioner af politikker, adgangslogik og beslutninger, der blev truffet måneder tidligere. Hvis materialet ligger i mailtråde, regneark og lokale drev, ender organisationen med en jagt, ikke et svar.
Hvad compliance software er
Compliance software er en platform til at samle kontrolspor, politikker, godkendelser, opfølgning og dokumentation i én styrbar struktur. Det centrale er ikke, at alt kan registreres, men at ændringer kan følges, og at ansvar kan placeres. For danske offentlige og regulerede organisationer er det afgørende, fordi dokumentation uden sporbarhed hurtigt bliver værdiløs i praksis.
Praktisk tommelfingerregel: Hvis en revisor eller et tilsyn ikke kan se, hvem der gjorde hvad, hvornår og på hvilket grundlag, så er processen ikke dokumenteret godt nok.
Hvad compliance software ikke er
Det er ikke en erstatning for governance, og det er ikke bare endnu et opgavestyringsværktøj. En checkliste i sig selv løser heller ikke problemet, hvis organisationen ikke har fælles procedurer, tydeligt ejerskab og løbende opdatering. Compliance software er derfor bedst forstået som den digitale ramme, der gør governance håndterbar.
Det er også her, mange organisationer begår en fejl. De køber en funktion, men mangler en driftsmodel. Resultatet bliver et system, der ser pænt ud på papiret, men ikke hjælper medarbejderne i hverdagen.
Hvorfor det er ekstra relevant i Danmark
Danske kommuner, regioner, hospitaler og kritisk infrastruktur arbejder sjældent kun med én regeltype. GDPR, arkiveringskrav, sikkerhedsstandarder og leverandørstyring overlapper, og det gør manuel håndtering tung. Derfor er compliance software i Danmark ikke luksus, det er et styringslag, der skal kunne holde flere krav sammen uden at miste overblik.
Kernefunktioner der gør compliance software til et reelt styringsværktøj
Den vigtigste fejl i markedet er at behandle compliance software som en funktionsliste. Det rigtige spørgsmål er, om løsningen kan holde til en revision, et tilsyn og en intern granskning uden at medarbejdere skal rekonstruere historik bagefter. Det kræver nogle funktioner, som ikke er til for pynt, men for bevis.
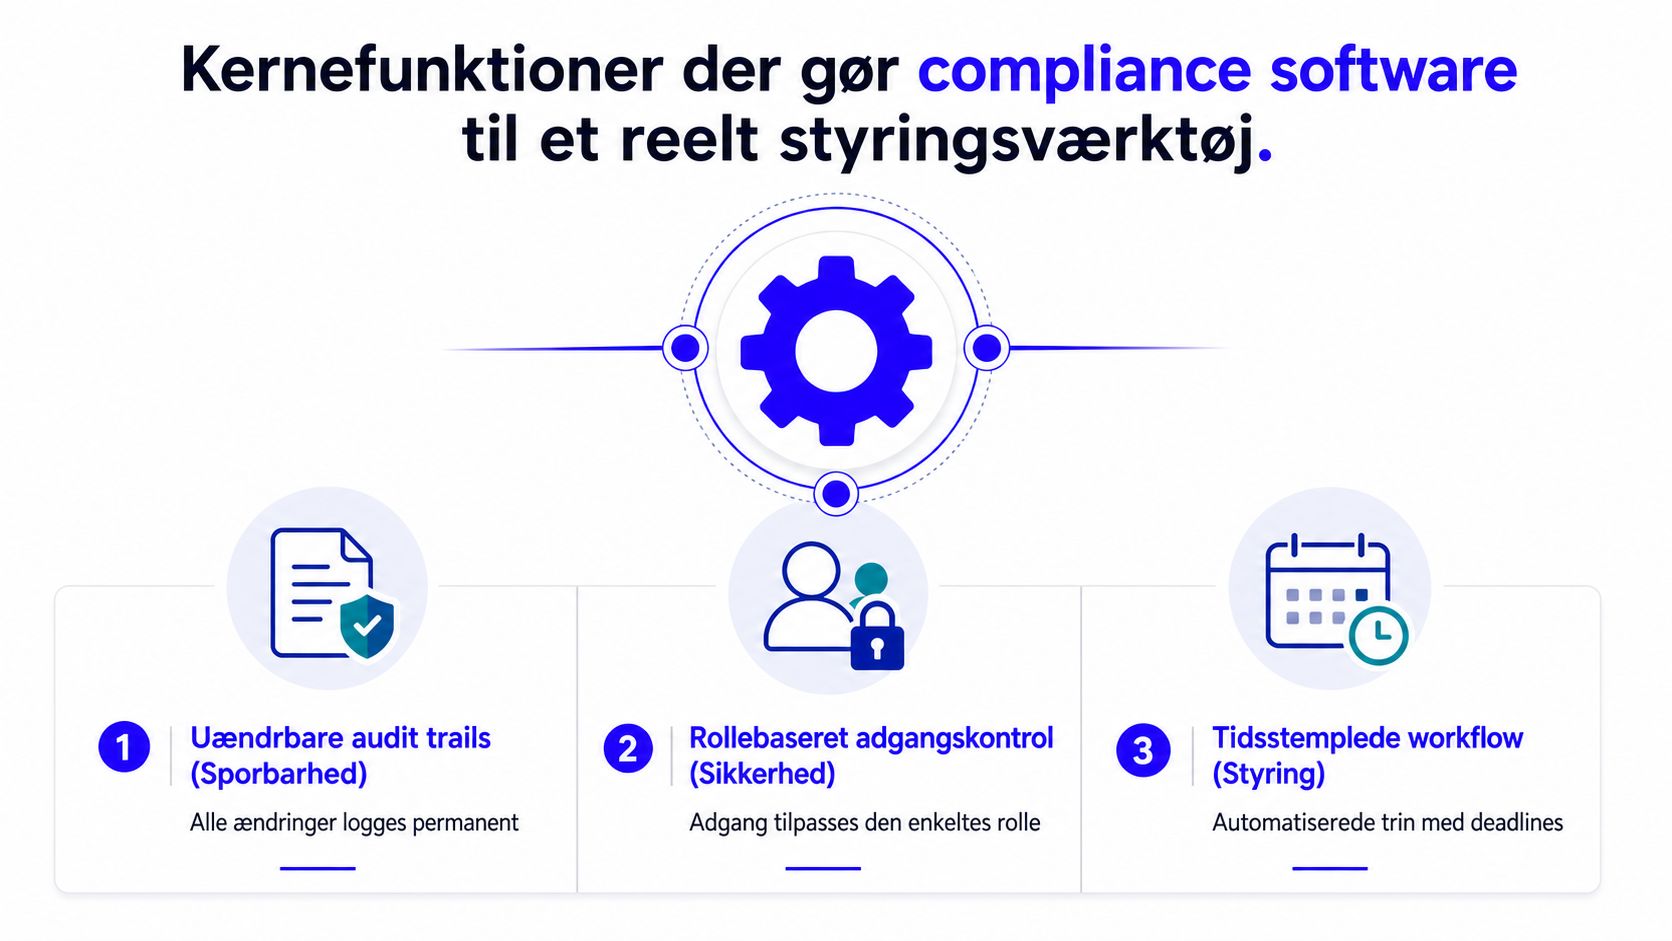
Uændrbare audit trails og tidsstempler
Et audit trail er kun nyttigt, hvis det ikke kan omskrives uden spor. Det er derfor, uændrbare audit trails og tidsstemplede poster er minimumskrav i danske offentlige og regulerede miljøer, som også fremhævet i krav til software compliance-dokumentation hos DataParc. Uden den struktur bliver det svært at dokumentere versionshistorik, ansvar og rækkefølge i beslutninger.
Her skal organisationer stille et enkelt spørgsmål, der skærer igennem salgssnakken. Kan løsningen genskabe hændelsesforløbet, eller kan den kun vise den seneste status? Hvis svaret er det sidste, er den ikke stærk nok til højcompliance-miljøer.
Rollebaseret adgang og policy management
Rollebaseret adgangskontrol handler ikke kun om sikkerhed, men om at reducere fejl i driften. Den rigtige person skal have adgang til den rigtige politik, det rigtige workflow og den rigtige rapport, og ingen andre. Når adgang styres på rolleniveau, bliver det også lettere at dokumentere, hvorfor en medarbejder kunne se eller ændre noget.
Policy management og versionering er lige så vigtige. En politik uden versionshistorik er bare et dokument. En politik med godkendelser, deadlines og ændringslog er et styringsværktøj.
En organisation skal kunne svare på tre spørgsmål uden at grave i mapper, mail og lokale drev, hvem godkendte, hvad ændrede sig, og hvornår skete det.
Automatiseret rapportering og kontrolspor
Automatiseret rapportering er ikke et nice-to-have, når ledelsen vil se status på efterlevelse. Det er den del, der gør compliance til en løbende ledelsesopgave i stedet for en årlig oprydning. I praksis betyder det, at organisationen kan trække overblik over opgaver, mangler og godkendelser uden at samle data manuelt.
Hvis der skal vælges mellem et pænt dashboard og reel sporbarhed, skal sporbarheden vinde. Et dashboard uden pålidelige kilder skaber bare en illusion af kontrol.
For organisationer, der vil strukturere dokumenter og processer mere samlet, er denne gennemgang af dokumenthåndtering relevant som et nært beslægtet perspektiv. Den peger på det samme grundprincip, nemlig at dokumenter og beslutninger skal kunne findes, forstås og genbruges.
Fra regneark til platform den historiske udvikling i compliance
Før GDPR arbejdede mange organisationer med compliance som en serie af lokale løsninger. Regneark, papirmapper og ad hoc-godkendelser var almindelige, fordi opgaven var mindre synlig og mindre central i ledelsen. Det fungerede, indtil kravene voksede, og dokumentationsbyrden fulgte med.
GDPR ændrede spillereglerne. I stedet for at compliance kunne være en intern rutine, blev det et område med direkte økonomiske konsekvenser, og det er en vigtig årsag til, at compliance software voksede frem som kategori. På markedssiden viser estimater, at compliance software i 2025 er vurderet til USD 35,82 mia. og forventes at nå USD 78,85 mia. i 2033, med en årlig vækstrate på 10,5% fra 2026 til 2033, ifølge Grand View Research.
Hvorfor væksten siger noget om driftsmodellen
Tallene fortæller ikke bare om et marked, de fortæller om et skifte i arbejdsform. Compliance er gået fra at være reaktiv kontrol til at være en driftskritisk platform for styring og dokumentation. Det er også derfor, automatisering fylder mere, for de manuelle processer kan ikke længere følge med volumen eller kompleksitet.
Den anden analyse i samme marked placerer markedet til USD 28,74 mia. i 2023 og USD 56,92 mia. i 2030, med en CAGR på 10,25%, hvilket understøtter samme billede af en etableret infrastrukturkategori.
Hvad det betyder for danske organisationer
For danske beslutningstagere betyder udviklingen, at compliance ikke længere kan behandles som et sideprojekt i jura eller IT. Det er blevet et arbejdsfelt, som kræver systematik, sporbarhed og tværgående adgang til dokumentation. Når de organisatoriske krav vokser, skal løsningen kunne bære både audit, drift og hverdag.
Det historiske skifte er derfor enkelt at formulere. Papir og regneark var nok, da compliance var smalt. De er ikke nok, når compliance er en kontinuerlig ledelsesdisciplin.
Datasuverænitet, hosting og AI som danske krav til compliance
I Danmark er spørgsmålet ikke bare, om en løsning kan registrere kontrolpunkter. Det afgørende er også, hvor data ligger, hvem der kan tilgå dem, og om platformen kan drives under en model, der passer til offentlige og kritiske organisationer. Det er her, datasuverænitet bliver et førsteordenskrav, ikke et bilag.
EU's AI Act har skærpet forventningerne til governance omkring AI-systemer, og den danske Dataetiske Råds 2025-rapport peger på, at tillid, gennemsigtighed og kontrol med dataanvendelse er centrale barrierer for ansvarlig AI-anvendelse. I praksis betyder det, at compliance software i Danmark også vurderes på, om data kan hostes i EU eller on-premise, og om organisationen kan styre sin egen brug af AI-funktioner.
Hosting er et ledelsesvalg, ikke kun et teknisk valg
Danske kommuner, hospitaler og forsyningsselskaber bør være skeptiske over for løsninger, hvor dataresidens er uklar. Colibos databeskyttelsesramme er et eksempel på, at hosting, drift og sikkerhed kan tænkes sammen med en EU-baseret model, men pointen er bredere end ét produkt. Når data behandles tæt på organisationens egen governance, bliver det lettere at holde styr på ansvar, leverandørforhold og revisionskrav.
Det samme gælder integrationsarkitektur. En løsning bør kunne tale med eksisterende miljøer via API'er, så organisationen ikke låses fast i en enkelt platform. Det reducerer afhængighed og gør det nemmere at skifte, udvide eller omkonfigurere uden store omlægningsomkostninger.
AI kræver klare grænser
AI i en compliancekontekst er nyttigt, men kun hvis organisationen kan forklare, hvad modellen bruger, og hvad den ikke bruger. Hvis en intern assistent arbejder på organisationens egne data, skal governance være lige så tydelig som funktionaliteten. Ellers flytter man bare risikoen fra dokumentstyring til databehandling.
Klar anbefaling: Vælg kun platforme, hvor hostingmodel, adgangsstyring og AI-brug kan forklares for både ledelse, jurister og tilsyn uden teknisk oversættelse.
For offentlige og højsikkerhedsmiljøer er sikker drift ikke en ekstrafunktion. Det er selve forudsætningen for, at compliance kan kaldes compliant.
Tre scenarier fra danske sektorers hverdag
Den samme compliance-platform ser forskellig ud afhængigt af sektor. Kommuner kæmper ofte med tværgående processer og mange enheder, hospitaler med stor volumen af medarbejdere og følsomme data, og forsyningsvirksomheder med skærpede krav til sikkerhed og leverandørstyring. Det er derfor forkert at vælge løsning ud fra en generisk funktionsliste.
Kommunen med skiftende personale og spredt dokumentation
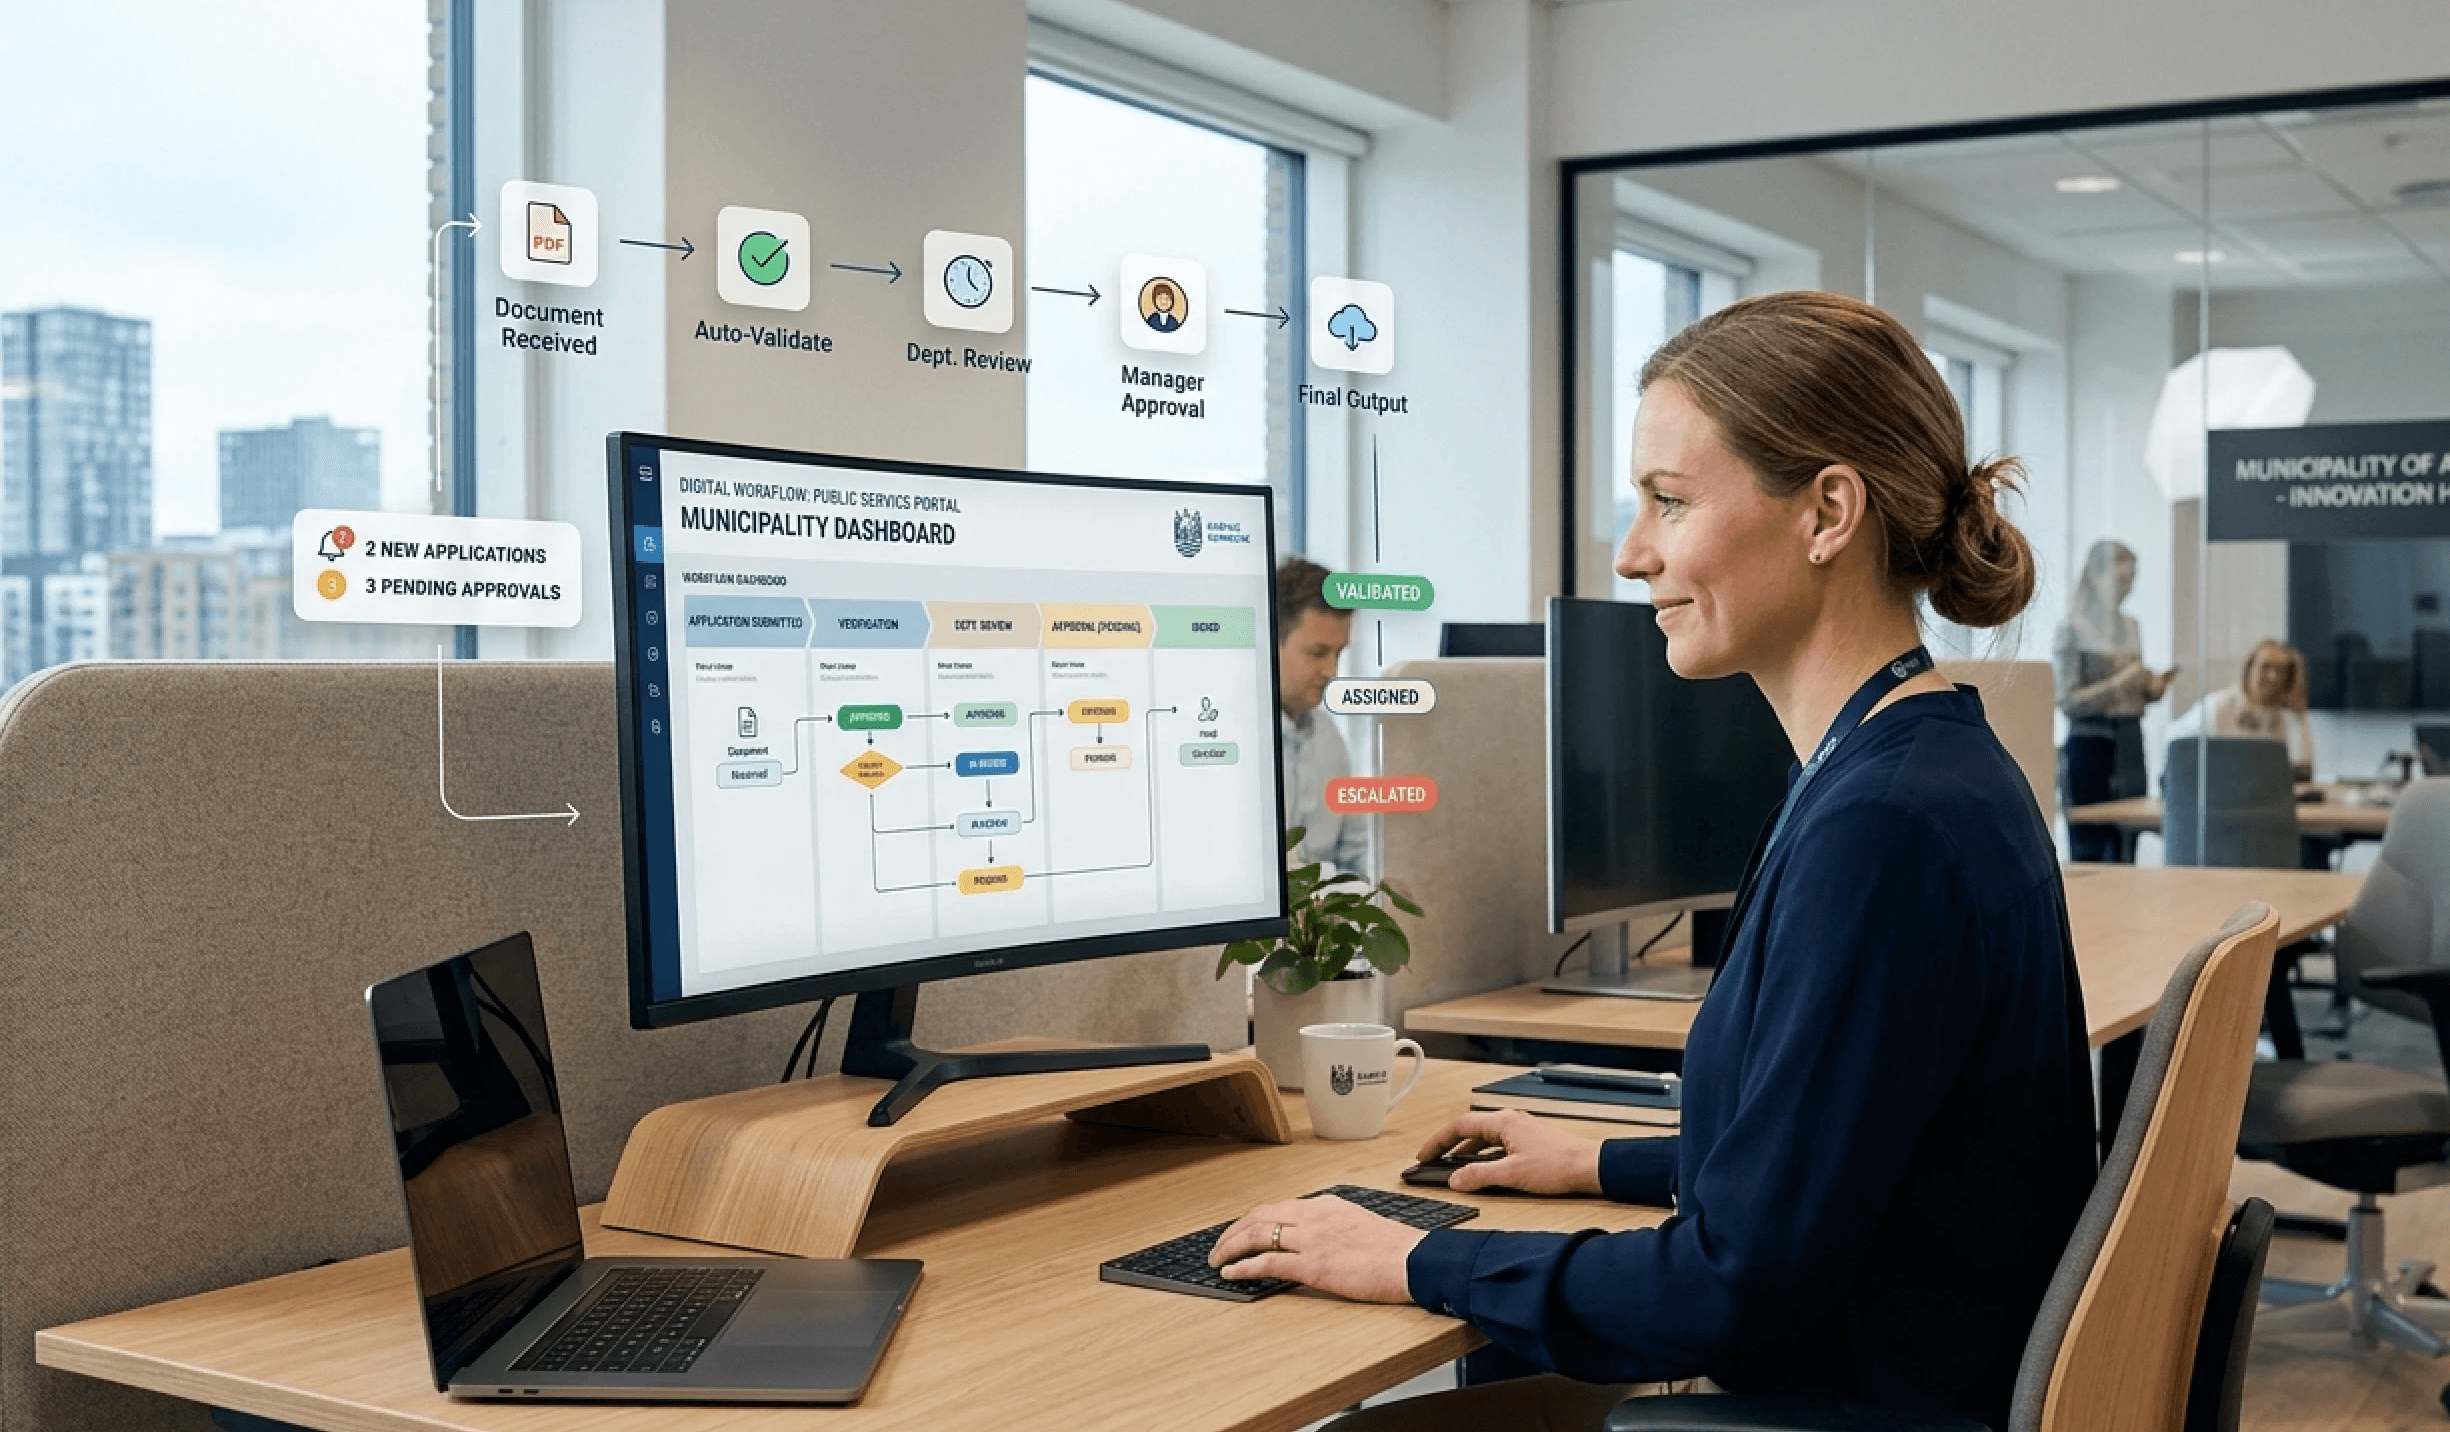
En kommune har typisk mange afdelinger, mange ledelseslag og medarbejdere, der ikke alle sidder ved samme skrivebord. Her bliver compliance et spørgsmål om, om politikker, procedurer og godkendelser faktisk er tilgængelige i drift. En platform med central videndeling og tydelige roller gør det lettere at holde en ensartet praksis på tværs af forvaltninger.
I den situation kan en intranetplatform som Colibo fungere som del af opsætningen, fordi den samler kommunikation, dokumenter og arbejdsflader ét sted. Det er ikke en erstatning for compliance software, men det er et lag, der kan gøre interne procedurer synlige, så medarbejderne ikke skal gætte sig frem.
Hospitalet med adgangsstyring og hurtige skift
Et hospital arbejder med mange brugere, mange adgangsniveauer og høj konsekvens ved fejl. Her er rollebaseret adgang, sporbarhed og hurtig adgang til gældende instruktioner afgørende, fordi personalet ofte skal handle hurtigt. Hvis det rigtige dokument ikke kan findes med det samme, bliver proceduren svag i praksis.
Hospitaler bør derfor prioritere løsninger, hvor compliance, kommunikation og søgning hænger sammen. Det er bedre at reducere antallet af steder, medarbejderen skal lede, end at tilføje endnu et system, som ingen bruger.
Forsyningsvirksomheden med sikker drift og leverandørkrav
I forsyning og anden kritisk infrastruktur er stabilitet og leverandørkontrol ikke teoretiske emner. Her skal compliance understøtte sikkerhed, driftskontinuitet og dokumentation, uden at organisationen bliver afhængig af for mange eksterne systemer. Derfor er hostingmodel, adgangskontrol og integrationsmuligheder centrale fra første møde med leverandøren.
I alle tre scenarier er mønstret det samme. Compliance bliver stærkere, når dokumentation, intern kommunikation og adgang til opdaterede procedurer fungerer i samme hverdag.
Implementering i praksis fra kortlægning til go-live
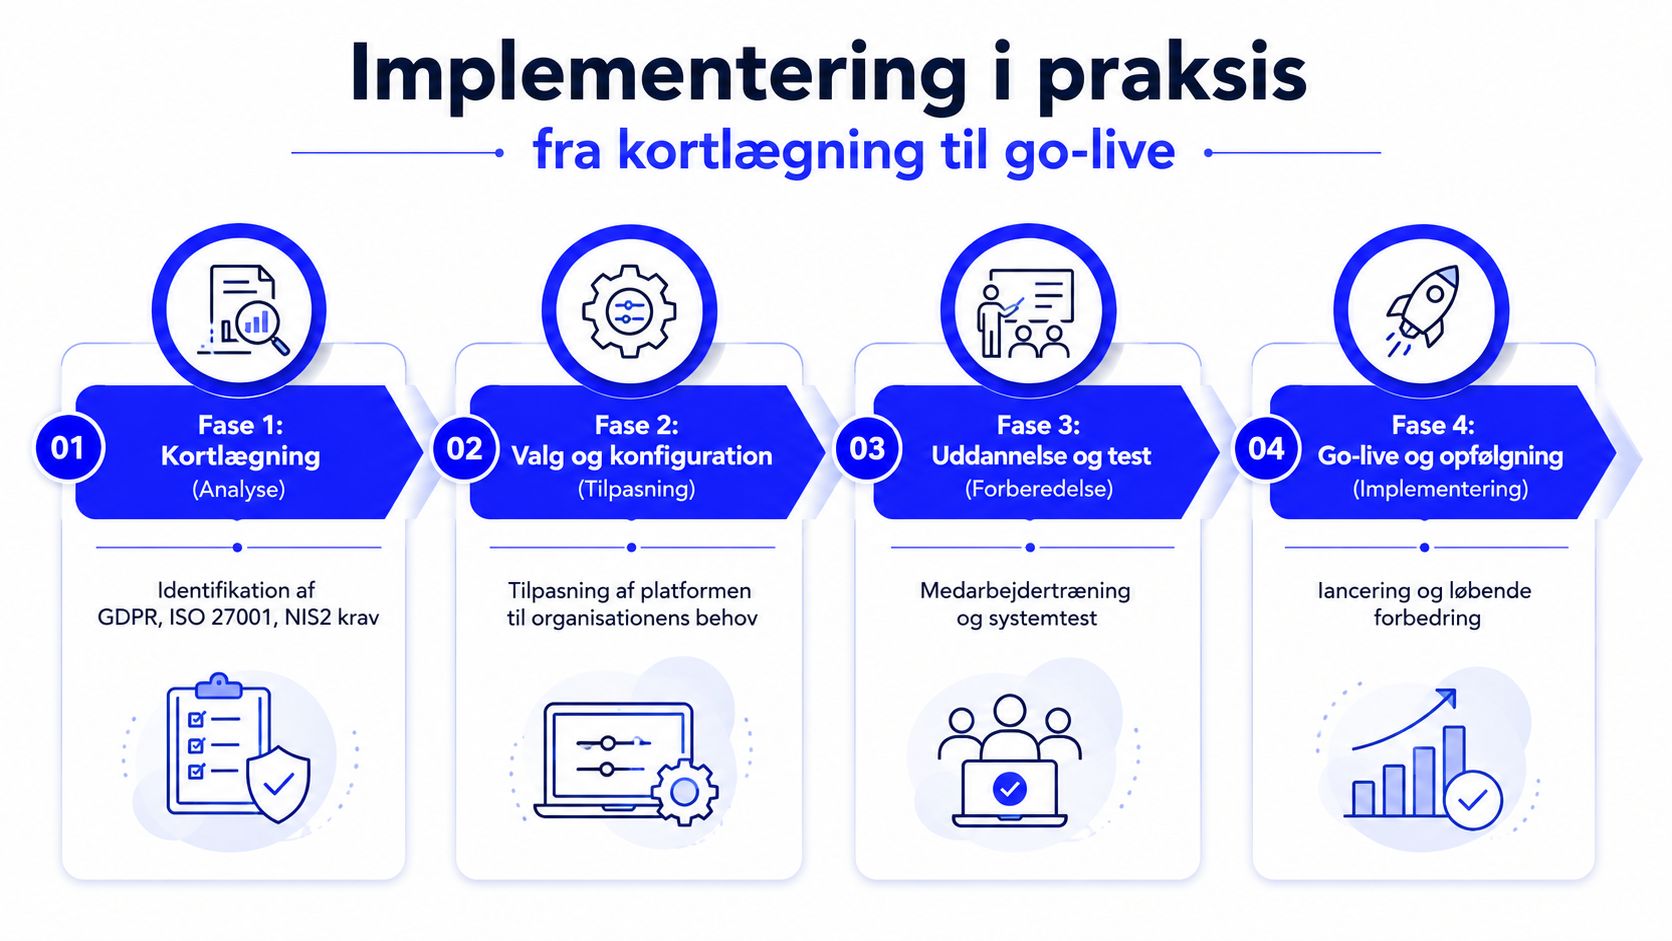
Den bedste implementering starter ikke med softwarekonfiguration. Den starter med at kortlægge, hvilke krav organisationen faktisk lever under, og hvem der ejer dem. Hvis det skridt springes over, bygger teamet bare pæne skærmbilleder oven på et uklart regelgrundlag.
Først regelværk, så struktur
Kortlæg de relevante krav først, for eksempel GDPR, ISO 27001, NIS2 og sektorspecifikke krav. Derefter skal hostingmodellen vælges, så den passer til datakrav og risikoprofil. Først når det ligger fast, giver det mening at konfigurere roller, workflows og adgang.
Integration og migrering skal planlægges stramt
Organisationer bør beslutte tidligt, om løsningen skal spille sammen med Microsoft 365, Google Workspace eller begge dele. Det handler ikke kun om teknik, men om at undgå dobbeltarbejde og bevare arbejdsrutiner, som medarbejderne allerede kender. Migrationsplanen skal også tage højde for, hvilke politikker og procedurer der flyttes først, og hvilke der kan følge senere.
Forandringsledelse er den del, der ofte fejler
Mange projekter går i stå, fordi træning og ejerskab ikke får nok opmærksomhed. IT kan sætte platformen op, men linjeledelsen skal være med til at gøre den levende. Hvis medarbejderne ikke forstår, hvorfor systemet ændrer deres hverdag, bliver go-live bare et teknisk punkt på en plan.
Hurtig kontrol før lancering: Er reglerne kortlagt, er adgange testet, og ved medarbejderne, hvor de finder den opdaterede version af det, de skal bruge?
For organisationer, der vil holde omkostninger og drift mere forudsigelige, er en fast implementeringspris og en månedlig licensmodel ofte lettere at planlægge end specialbygget konsulentarbejde. Det gør ikke processen automatisk enkel, men det gør den mere styrbar.
Den oversete udfordring compliance adoption frem for kontrol
Mange organisationer tror, at mere kontrolregistrering automatisk giver bedre compliance. Det gør det ikke. Hvis medarbejdere ikke kan finde den gældende procedure, eller hvis politikker ligger gemt i systemer, de sjældent bruger, så hjælper mere registrering ikke ret meget. Problemet er ofte adoption, ikke kontrol.
Hvorfor intern kommunikation er en compliance-faktor
I kommuner, regioner og kritisk infrastruktur er compliance lige så meget et videndelingproblem som et dokumentationsproblem. Frontline-medarbejdere, skiftende vikarer og mange lokationer betyder, at oplysninger skal være lette at finde, ellers bliver reglerne ikke fulgt i praksis. Det er derfor, intern kommunikation og compliance skal tænkes sammen.
En intranetplatform med central søgning, mobil adgang og tydelig struktur kan være den brik, der binder system og adfærd sammen. Det er ikke nok, at en politik findes. Den skal kunne findes hurtigt af den rigtige medarbejder på det rigtige tidspunkt.
Brugbarhed slår kompleksitet
Når en platform er svær at bruge, skaber den ekstra støttebehov. Når den er let at forstå, falder den naturligt ind i hverdagen. Det er en vigtig grund til, at løsninger med lav træningsbarriere og klare informationsflader får mere værdi end systemer, der kræver specialistviden for hver handling.
Her er en enkel måde at prioritere på:
Gør adgangen let: Medarbejdere skal kunne finde gældende procedurer uden at kende systemets opbygning.
Samle flere kilder ét sted: Politik, vejledning og opfølgning bør ligge tæt nok på hinanden til, at brugeren ikke giver op.
Understøt mobil brug: Frontline-personale arbejder ikke altid ved en PC, så adgang på farten er nødvendig.
Indbyg feedback: Hvis folk ikke kan rapportere uklarheder hurtigt, kommer fejlene tilbage igen.
Skabelsen af ledelsesmodeller for forandring bliver relevant netop her, fordi adoption ikke sker af sig selv. Den skal ledes, måles og gentages, ellers ender systemet som et stille arkiv.
Tjekliste og anbefaling til danske organisationer
Den rigtige vurdering af compliance software begynder med en enkel tjekliste. Ikke fordi compliance er simpelt, men fordi organisationer ellers let bliver fanget af features, der ser flotte ud, men ikke løser de vigtigste krav. Den her beslutningsramme bør ligge hos ledelsen, ikke kun hos IT.
Tjekliste ved valg af compliance-software i Danmark
Kriterium | Hvad du skal undersøge | Hvorfor det er afgørende i DK |
|---|---|---|
Regelværkskortlægning | Om løsningen kan understøtte de krav, organisationen faktisk arbejder under | Danske offentlige og kritiske miljøer arbejder ofte med flere regelværk samtidigt |
Audit trails | Om ændringer, godkendelser og handlinger er sporbare og tidsstemplede | Uden sporbarhed bliver dokumentationen svag ved tilsyn og revision |
Adgangskontrol | Om adgang kan styres efter rolle og ansvar | Beskytter persondata, sundhedsdata og følsom driftsinformation |
Hosting og datasuverænitet | Om data kan hostes i EU eller on-premise | Vigtigt for offentlige og sikkerhedskritiske organisationer |
Integrationer | Om løsningen spiller sammen med Microsoft 365, Google Workspace og øvrige systemer | Reducerer friktion og gør implementering realistisk |
AI-governance | Om AI-funktioner arbejder under klare datarammer | Nødvendigt, når organisationen vil bruge AI uden at miste kontrol |
Adoption og kommunikation | Om medarbejdere hurtigt kan finde procedurer og opdateringer | Compliance falder sammen, hvis brugbarheden er lav |
Den korte anbefaling
Compliance software bør vælges som en del af en samlet styringsmodel, ikke som et isoleret værktøj. En intranetplatform med compliance-fundament, for eksempel Colibo, kan indgå som del af den model, fordi den samler intern kommunikation, videndeling, rollebaseret adgang, dansk/EU-hosting, ISO 27001 og ISAE 3000-audit, samt integrationer til Microsoft 365 og Google Workspace. Det gør den ikke til en erstatning for governance, men til en praktisk ramme for at få governance til at fungere i hverdagen.
Hvis en kommune, region eller forsyningsvirksomhed vil reducere risikoen for rod i politikker, uklar adgang og svag sporbarhed, er næste skridt at samle kravene og teste platformen mod dem. Besøg Colibo og vurder, om en intranetplatform med compliance-fundament kan passe ind i organisationens egen model for dokumentation, kommunikation og datasuverænitet.